

本节目标:实现注册登录系统,理解认证的基本原理
演示的 Claude Code 功能:/security-review、多模型切换
5.6.1 认证基础:Cookie + Session
我们用最简单也最透明的认证方案——Cookie Session:
注册:用户填邮箱+密码 → bcrypt 哈希密码 → 存入数据库
登录:验证邮箱+密码 → 生成 session token → 写入 Cookie
鉴权:每次请求读取 Cookie → 解析出用户 ID → 判断权限
提示: 为什么不直接用 next-auth? next-auth 很强大,但它是”黑盒”——你不知道内部怎么工作的。对于教学来说,自己实现一个简易的认证系统,能看到每一步的细节,更容易理解认证的本质。学会原理后,再用 next-auth 也不迟。
5.6.2 实现认证系统
在 Claude Code 中输入:
请实现一个简易的用户认证系统:

1. 创建 src/lib/auth.ts,包含以下函数:
   - hashPassword(password) — 用 bcryptjs 哈希密码
   - verifyPassword(password, hash) — 验证密码
   - setSession(userId, role) — 把用户信息写入 httpOnly Cookie
   - getSession() — 从 Cookie 读取当前用户信息
   - getCurrentUser() — 获取当前用户的完整信息
   - clearSession() — 清除 Cookie(退出登录)

2. 实现 API:
   - POST /api/auth/register — 注册(验证邮箱唯一性,密码至少6位)
   - POST /api/auth/login — 登录(验证密码,写入session)
   - GET /api/auth/me — 获取当前用户
   - POST /api/auth/logout — 退出登录

3. 实现前端页面:
   - /login — 登录表单
   - /register — 注册表单

要求:
- 密码用 bcryptjs 哈希存储,绝不能存明文
- 登录失败时不要暴露"用户不存在"和"密码错误"的区别(防止撞库攻击)
- Session Cookie 设置 httpOnly + sameSite + secure(生产环境)
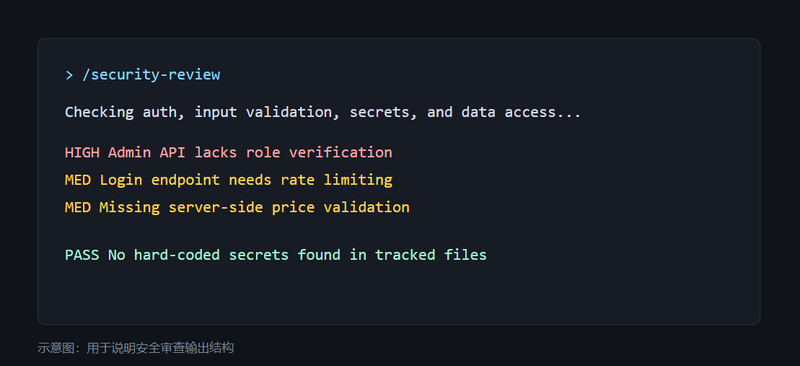
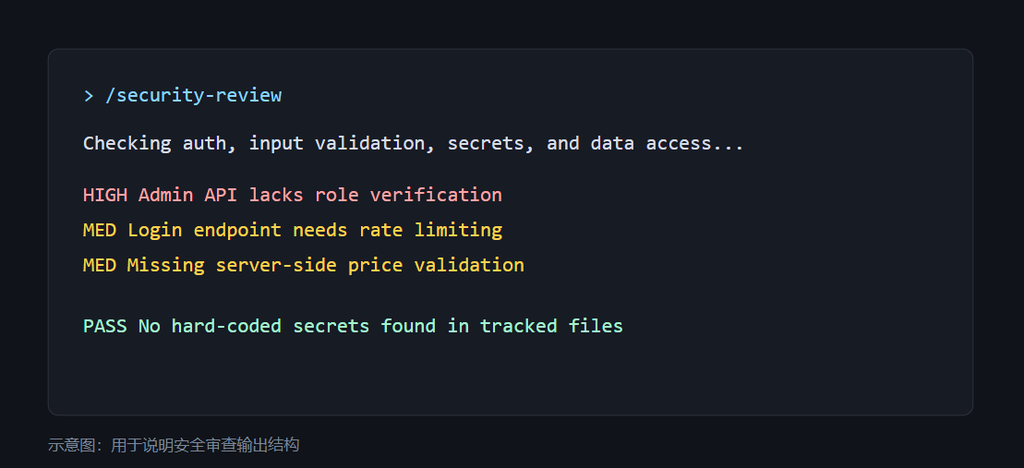
5.6.3 安全审查:用 /security-review 检查
认证模块涉及用户数据安全。让 AI 做一次安全检查:
/security-reviewAI 会检查:
- 密码是否正确哈希存储(绝对不能明文)
- 有没有 SQL 注入风险(Prisma 已经帮我们预防了)
- Session Cookie 的安全属性是否正确
- 错误信息是否泄露了系统内部信息
注意:
/security-review是一个参考性检查,不能替代专业的安全审计。但它能帮你发现大部分常见的安全问题,是上线前的重要一步。
5.6.4 多模型切换实战
在这个项目中,你可以体验多模型切换的实际收益:
| 任务 | 推荐模型 | 理由 |
|---|---|---|
| 写用户认证逻辑 | Claude Opus | 安全相关,要确保万无一失 |
| 写登录页面 UI | Claude Haiku | 简单表单,Haiku 足够且更快更便宜 |
| 日常功能开发 | Claude Sonnet | 速度和质量的最佳平衡 |
切换模型只需一条命令:
/model opus     ← 切换到 Opus,处理复杂逻辑
/model sonnet   ← 切回 Sonnet,日常开发
/model haiku    ← 切换到 Haiku,快速轻量任务
提示: 省钱技巧:每天开发结束时,用
/cost查看当天的 API 费用。如果发现账单太高,下次更多用 Haiku 处理简单任务。
5.6.5 你学到了什么
| 概念 | 说明 |
|---|---|
| bcrypt | 密码哈希算法,即使数据库泄露,密码也无法被还原 |
| Cookie Session | 最简单的认证方案,Cookie 里存标识,服务端验证 |
| httpOnly Cookie | JavaScript 无法读取,防止 XSS 攻击偷取 Cookie |
| /security-review | AI 辅助的安全检查 |
| /model 切换 | 按任务复杂度选择不同级别的模型 |
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END











请登录后查看评论内容