



8.12 GRE-OVER-IPSEC
1.IKE-IPSEC配置 1)接口安全区 #FW1 firewall zone trust add interface GigabitEthernet1/0/1 firewall zone untrust add interface GigabitEthernet1/0/0 #FW2 firewall zone trust add inte...
2、详细使用流程
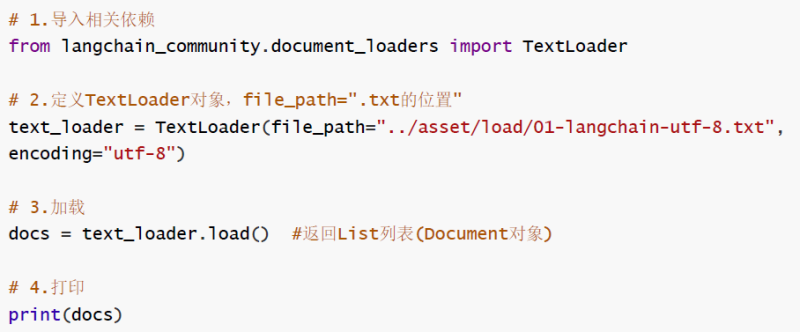
2.1 环境准备 2.1.1 安装依赖我们在《第02章-模型调用》章节已经通过requirements.txt 文件安装过课程的依赖。当时考虑到本章RAG模块涉及的依赖较多且大,所以不在之前的依赖文件中。所以,这里...
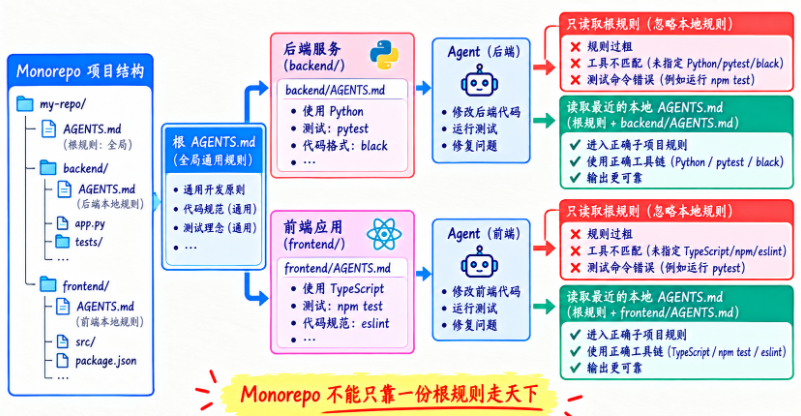
案例分析二:Monorepo 里 backend 和 frontend 规则不同,为什么不能只读根目录 AGENTS.md?
再把视角放大到一个同时包含前后端的仓库。图中的根规则只负责共同约定,backend/ 和 frontend/ 各自还有工具链、测试方式和代码规范;Agent 进入不同目录时,应该拿到与目标路径匹配的规则...
9.2 MPLS VPN
1.基本概念 1)VPN(虚拟专用网络)在公网中实现虚拟的专用网络。 2)VRF(虚拟路由转发)是对物理设备的逻辑划分,创建多台虚拟设备,每台虚拟设备拥有独立的路由表、独立的FIB表、独立的动态...
第22章 IGMPv2配置
图22-1 IGMPv2配置网络拓扑 1.R1配置IGMPv2,默认运行的是Version2版本 [R1]multicast routing-enable [R1]interface GigabitEthernet 0/0/0 [R1-GigabitEthernet0/0/0]pim dm [R1-GigabitEther...

2. join 方法
作用:阻塞当前进程(通常是主进程),直到调用 join 的那个进程执行完毕。 参数:join(timeout),timeout 为超时时间(秒)。如果时间到了进程还没结束,主进程就不等了,会继续执行。 注意...
1.6 实战
1.6.1 对话历史管理关键规则:每次调用必须传递完整的对话历史!也就是说: 第 1 轮: [system, user] → AI回复 → 保存回复 第 2 轮: [system, user, assistant, user] → AI回复 →...
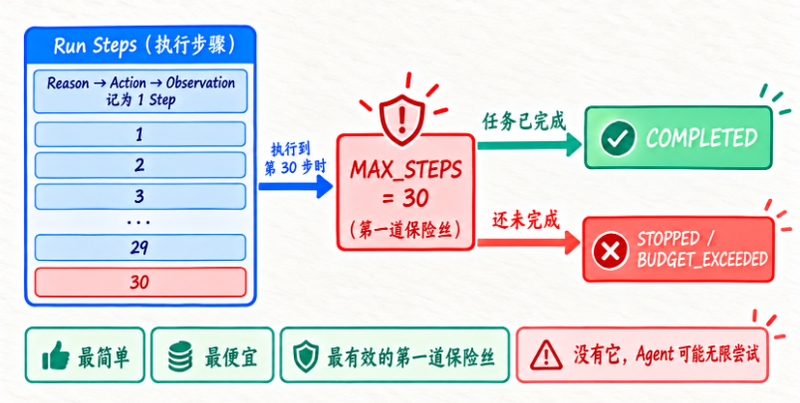
小节四:实现 RunGuard——把步数、时间、Token、Tool Calls 统一变成可检查的资源边界
前面讲的是“应该限制什么”,这一节开始进入“怎么落地”。一个比较顺手的做法,就是把各种预算边界和软停止信号统一交给 RunGuard 来检查。这样 Agent 本身只负责思考和行动,守卫器只负责...
第10章 多区域OSPFv3
图10-1 OSPVv3配置网络拓扑 10.1 OSPFv3 1.R1配置OSPFv3 [R1]ospfv3 1 [R1-ospfv3-1]router-id 1.1.1.1 [R1]interface LoopBack 0 [R1-LoopBack0]ospfv3 1 area 2 [R1]interface GigabitEtherne...
7. Jupyter Notebook 配置
7.1 启动 Jupyter # 确保已激活 langgraph 环境 conda activate langgraph # 进入项目根目录 cd 课程目录/langgraph # 启动 Jupyter jupyter notebook 执行后会: 终端显示一个带 token 的本地 ...

