

题目 1:为什么 cwd=workspace 不能替代 Workspace Boundary?
请从绝对路径、..、系统目录和 Shell 能力四个角度解释。
cwd只决定相对路径解析起点,程序仍然可以访问/etc/hosts这样的绝对路径,也可以通过../../跳到父目录。Shell、Python 等工具还可以主动打开其他位置。因此必须对目标路径做resolve()并验证其真实位置仍属于 workspace。更高安全要求下还要用受限 OS 用户或容器限制进程本身权限。
题目 2:为什么 Path Validation 必须使用规范化后的真实路径,而不能只检查字符串?
请结合 workspace_evil 和符号链接说明。
字符串前缀容易把
/srv/workspace_evil/file错认为/srv/workspace内的文件,也无法识别 workspace 中某个符号链接实际指向/etc。使用Path.resolve()可以消除..、相对路径和符号链接影响,再通过candidate == root或root in candidate.parents判断是否真正位于边界内部,这比简单字符串匹配可靠得多。
题目 3:编程实现——写一个 resolve_in_workspace(),阻止路径穿越
要求合法路径返回绝对 Path,越界时抛 PermissionError。
from pathlib import Path


def resolve_in_workspace(
    workspace: Path,
    user_path: str,
) -> Path:
    root = workspace.resolve()

    candidate = (
        root
        / user_path
    ).resolve()

    if (
        candidate != root
        and root not in candidate.parents
    ):
        raise PermissionError(
            "path escapes workspace"
        )

    return candidate


if __name__ == "__main__":
    root = Path(
        "workspace"
    )

    root.mkdir(
        exist_ok=True
    )

    print(
        resolve_in_workspace(
            root,
            "src/app.py",
        )
    )

    try:
        resolve_in_workspace(
            root,
            "../../etc/passwd",
        )
    except PermissionError as exc:
        print(
            "blocked:",
            exc
        )
题目 4:为什么 Shell Tool 更适合 allowlist,而不是只依赖 denylist?
请说明 denylist 不完备、复合命令和解释器能力三个问题。
Denylist 很难枚举所有危险命令和变体,Shell 还可以通过
;、管道、子命令等组合绕开简单字符串规则;即使禁止 rm,Python、Perl 等解释器也可能完成类似副作用。因此更稳的是从“默认拒绝”开始,只允许明确需要的 executable 和子命令,并配合shell=False、Timeout、Workspace、Middleware 和更强 Sandbox。Denylist 可以作为第二层补充。
题目 5:为什么 .git/、.env 等即使位于 workspace 内,也可能需要额外保护?
请区分“路径合法”和“操作合法”。
Workspace Boundary 只证明目标位于允许活动范围内,不代表其中每个资源都可以随意修改。例如
.git/config会改变仓库行为,.env可能包含敏感配置,删除源码也可能造成不可逆损失。因此还要在 Middleware 中根据资源类型和动作风险继续判断,某些写入需要审批,某些路径应直接保护。文件位置与业务权限是两层不同控制。
题目 6:轻量 Workspace Boundary 与真正生产 Sandbox 有什么差异?
请至少说明受限用户、容器、网络和资源限制四个方面。
Workspace Boundary 主要是应用层规则,依赖 ToolExecutor 正确执行 Path Validation 和 Command Policy。更强生产 Sandbox 会进一步使用低权限 OS 用户、容器或独立执行环境,让进程本身无法访问宿主机敏感资源;还可以限制外网或只允许特定目标,并限制 CPU、Memory、进程数、磁盘和执行时间。前者是第一层防线,后者提供真正系统级隔离。
题目 7:如果 Agent 需要“检查数据库网络连通性”,为什么通常比开放任意 curl 更推荐提供专门 Tool?
请从最小权限、参数范围、审计和可控性说明。
任意 curl 允许模型访问几乎任何网络地址,权限远大于“检查某个数据库是否可达”这个需求。专门的
check_database_connectivity()Tool 可以固定目标域名、端口、超时和协议,只暴露必要结果,也更容易记录 Trace 和做权限检查。安全设计应优先给窄能力 Tool,而不是因为一个小需求直接开放万能 Shell 或网络工具。
进一步阅读
- Path Traversal:理解
../、符号链接和真实路径规范化带来的安全问题。 - Least Privilege:只给 Agent 当前任务真正需要的最小权限。
- OS User Isolation:使用独立低权限账号运行 Tool Executor。
- Docker / Container Sandbox:通过只挂载 workspace、drop capabilities 等方式增强隔离。
- seccomp / AppArmor / SELinux:进一步限制进程系统调用和资源访问。
- Network Policy:控制 Agent 是否能访问外网、内网或特定服务。
- Command Policy:研究 allowlist、denylist 与结构化命令执行。
- Secure Code Execution:为后续 Coding Agent 真正运行用户代码时建立更强隔离。
术语表
- Workspace Boundary:规定 Agent 文件与执行活动允许作用的根目录范围,任何真实路径越过该范围都应被拒绝。
- Path Validation:对 Tool Request 中路径进行规范化、解析和边界判断的过程,用于防止绝对路径、
..、符号链接等绕过。 - Path Traversal:通过
../或其他路径技巧跳出预期目录访问其他资源的安全问题。 - Command Allowlist:只允许明确批准的 executable 或子命令执行,其他命令默认拒绝,是高风险 Shell 场景更推荐的策略。
- Command Denylist:列出明确禁止的命令或模式,例如 sudo、shutdown、mkfs 等,但由于无法穷举所有危险变体,只适合作为补充。
- Sandbox:为 Agent Tool Execution 提供受限执行环境,使文件、网络、进程和系统权限都被限制在可控范围内。
- Least Privilege:最小权限原则,只授予当前 Agent 完成任务真正需要的能力,而不是默认开放万能文件、Shell 或网络权限。
- Defense in Depth:多层防御思想,即同时使用 Middleware、Workspace、低权限用户、容器和网络策略等多种边界,避免单点失效导致整个系统失守。
本章总结
学到最后,再回头看一眼这张总图,你会发现整章的逻辑其实很统一:先画边界,再做验证,再收口执行,最后再往真实生产环境的隔离能力上升级。
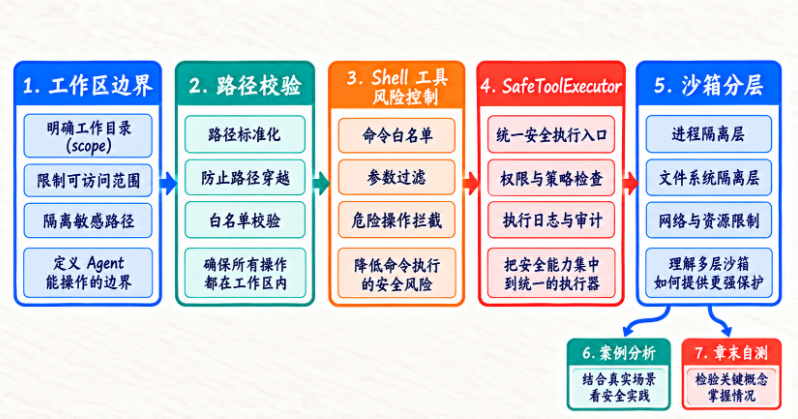
如果只记一句话,我觉得可以记成:Agent 的安全,不是靠一句 Prompt,也不是靠单点 if/else 挡住,而是靠一整条受控执行链路慢慢搭起来的。 只要你把这条链路想通了,后面的 Tool 安全设计就会越做越稳。
这一节,我们给 Agent 建立了最基础、也是非常重要的一层运行环境安全边界。
前面已经有:
RunGuard
System Reminder
Middleware
Human in the Loop
这些机制分别负责:
限制资源
纠正跑偏
检查 Tool Request
人工确认高风险动作
但即使这些都存在,如果 Tool 本身仍然可以:
读取 /etc/
读取 ~/.ssh/
越过项目目录
任意执行 Shell
系统依然不安全。
所以这一章的第一条核心原则是:
Agent 的权限边界必须低于模型决策层。
模型可以建议:
读取 ~/.ssh/id_rsa但底层应该直接:
PermissionError而不是希望模型自己克制。
我们首先建立:
Workspace Boundary并明确:
workspace不是一个方便的 cwd。
它应该代表:
Agent 允许活动的文件系统边界。
所有路径必须经过:
resolve()然后确认最终真实路径仍然属于 workspace。
这样可以处理:
绝对路径
..
符号链接
路径规范化
等问题。
我们还进一步强调:
路径在 workspace 内,不代表动作自动合法。
例如:
.git/config
.env
源码文件
即使都在 workspace,也可能属于敏感资源。
所以:
Workspace Boundary和:
Middleware Permission必须同时存在。
接下来我们讨论:
run_shell为什么是非常高风险的 Tool。
因为 Shell 几乎可以绕过所有细粒度能力。
所以第一版至少要做:
Command Allowlist
Command Denylist
shell=False
固定 cwd
Tool Timeout
输出截断
我们实现了:
ShellPolicy
SafeToolExecutor
让:
python
pytest
git status
这类必要命令可以工作。
而:
sudo
rm
mkfs
任意 curl
默认被限制。
但这一章也特别强调:
Command Policy 不是最终 Sandbox。
因为即使只允许:
pythonPython 本身仍然可以:
访问文件
打开网络
启动子进程
所以真正生产级隔离还需要:
低权限 OS 用户
容器
只挂载 workspace
网络限制
CPU / Memory / Process Limit
这就是:
Defense in Depth的思想。
到这里,我们可以把当前 Agent 安全控制链画成:
Agent
 ↓
Tool Request
 ↓
Middleware
 ↓
Permission / Risk
 ↓
Human Approval
 ↓
Workspace Boundary
 ↓
Command / Path Policy
 ↓
Sandbox Executor
 ↓
Real Tool
这条链越往下:
越确定性
越接近真实资源
也越不能依赖模型自己判断。
如果这一章只记住三句话:
第一:
cwd 不是 Sandbox。

第二:
Path Validation 必须基于 resolve 后的真实路径。

第三:
万能 Shell 永远比窄 Tool 风险更高。
那么核心就已经掌握了。
到这里,第5部分“让 Agent 不会发疯”已经形成了一条完整控制链:
RunGuard
→ 限资源

System Reminder
→ 防跑偏

Middleware
→ 执行前检查

Human in the Loop
→ 高风险人工确认

Workspace / Sandbox
→ 限制真正能碰到的资源
下一部分,我们会开始从“安全控制”重新回到“能力提升”。
也就是:
Agent 的高级能力。
下一节首先会讨论:
Plan:Agent 到底需不需要先做计划?
我们会开始区分:
直接 Reason → Action和:
Goal → Plan → Tasks → Execute什么时候 Planner 真正有价值,什么时候反而只是多一层复杂度。















请登录后查看评论内容