



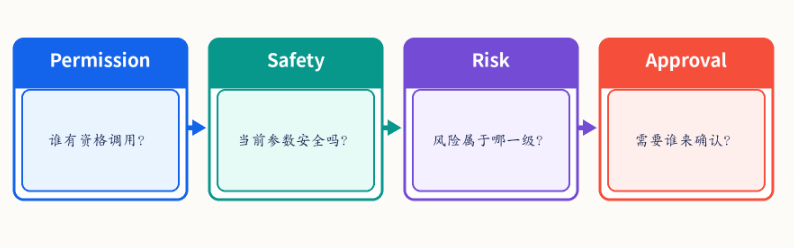
小节二:Middleware 应该做哪些事——Permission、Safety、Risk、Approval 四层不要混在一起
现在我们进一步设计 Middleware。 一个成熟但仍然清晰的第一版,可以拆成四层: Permission Safety Risk Classification Approval 把四层放在一起看,实际上是一条逐步收紧的判断链:先核对身份...
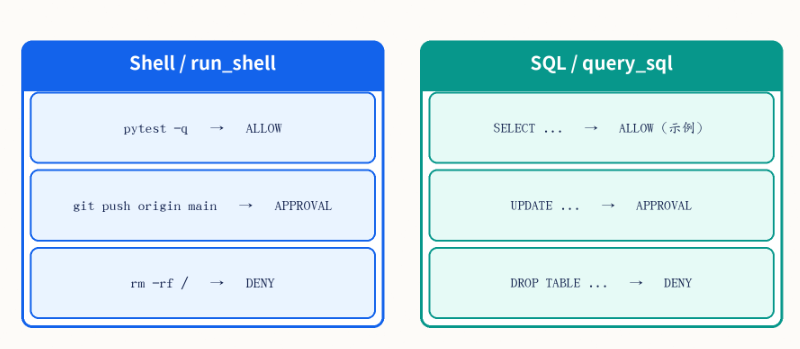
小节三:实现 ToolMiddleware——先拦 Shell、SQL、git push、删除文件和生产写入
现在开始写一个完整可运行的第一版。 我们先定义: ToolRequest MiddlewareDecision ToolMiddleware 然后加入几个最典型规则。 这段代码已经完成: 允许 拒绝 等待审批 三类决策。 前面这段可运...
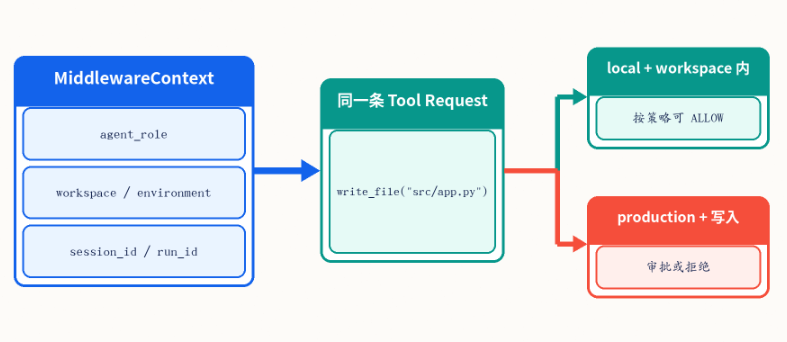
小节四:Permission、Workspace、Environment 为什么必须进入 Middleware Context——同一条命令在不同环境风险不同
安全判断不能只看: tool_name arguments 还要看: 谁在调用 在哪调用 对什么调用 同一个 write_file,风险可能完全不同 workspace/tmp.txt 可能允许。 而: /etc/hosts 应该拒绝。 这就需要: ...
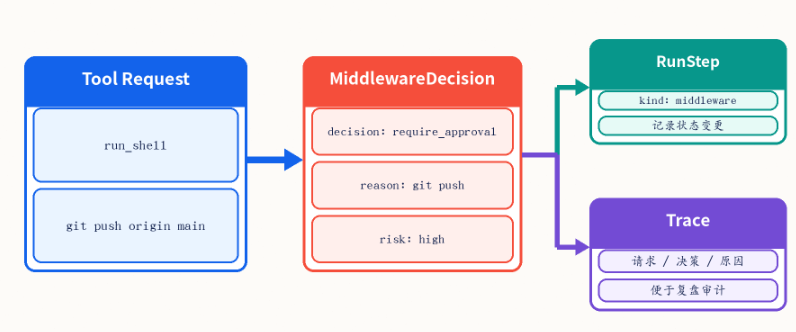
小节五:把 Middleware 接进 ToolExecutor、Run 与 Trace——拦截也必须可观测
Middleware 不是一个孤立的 if。 它必须进入真正的 Tool 执行链。 原来: Model ↓ Tool Registry ↓ Tool 现在变成: Model ↓ Tool Request ↓ Tool Registry ↓ Middleware ↓ Decision ↓ T...
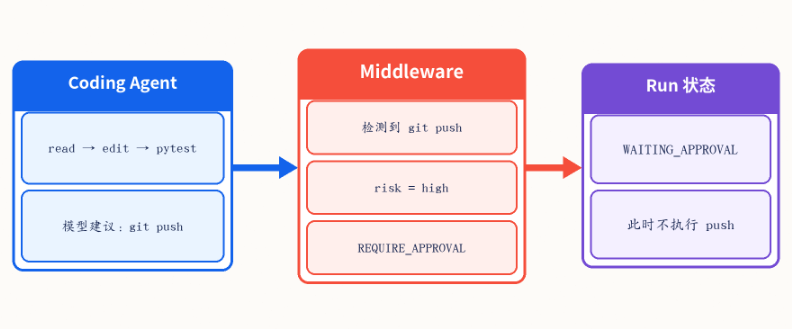
案例分析一:Coding Agent 想执行 git push origin main,为什么不能因为“任务已经验证通过”就自动放行?
场景背景 用户任务: “帮我修复这个 Bug,并验证测试。” Agent 完成: read edit pytest 它的理由很合理: “修复已经完成,我应该把结果推送。” 但用户从来没授权: push 如果没有 Middlewa...
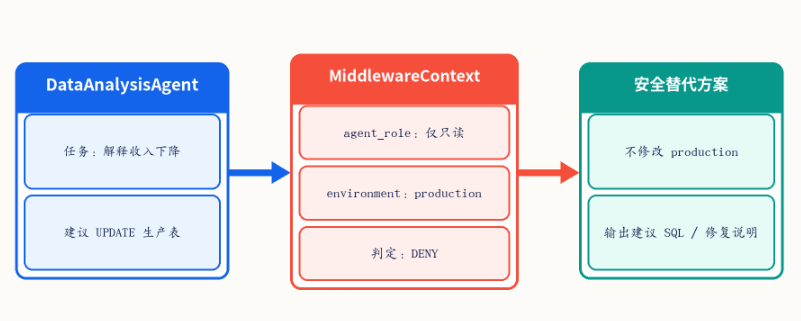
案例分析二:Data Analysis Agent 发现异常后想直接 UPDATE 生产表,为什么“为了修复问题”仍然不能越过安全边界?
场景背景 用户问: “为什么昨天收入下降?” Agent 查到一张生产配置表中: rebate_rate 异常。 模型提出: UPDATE production_policy SET rebate_rate = 0.8 WHERE id = 42; 模型解释: “这...

章末自测
题目 1:为什么 Tool Request 和 Tool Execution 必须拆成两个概念? 请结合模型概率性决策、权限、安全和不可逆副作用四个角度解释。 Tool Request 只是模型提出“我想做这个动作”,模型的判...
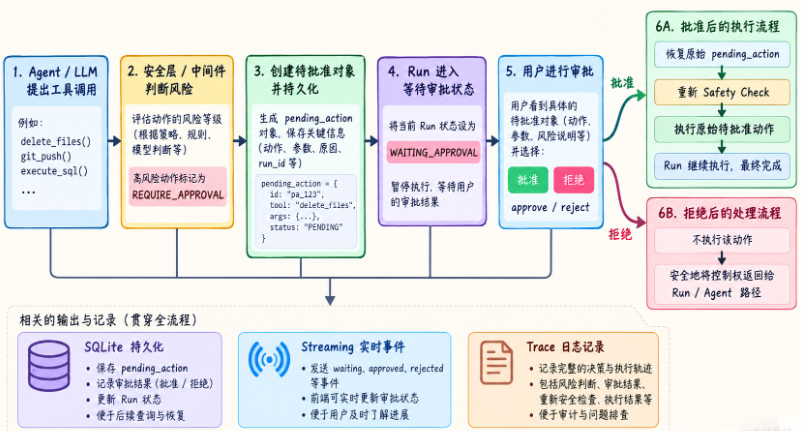
Human in the Loop:高风险动作必须人工确认
上一节,我们已经在 Agent 与 Tool 之间真正加了一道墙: Agent ↓ Tool Request ↓ Middleware ↓ Permission ↓ Safety Check ↓ Tool Middleware 可以把一次 Tool Request 判断为: ALLOW DE...
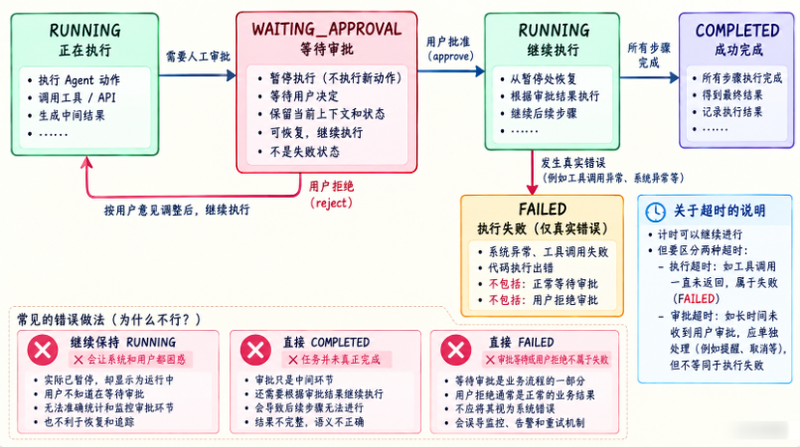
核心小节一:为什么 REQUIRE_APPROVAL 必须变成正式状态,而不是一句“请确认”
这是本章第一条非常重要的工程边界。 有些 Demo 会这样处理: if risky: return '请用户确认' 看起来完成了人工确认。 但实际上没有。 因为: “请确认” 只是一个文本结果。 系统并不知道: 任...
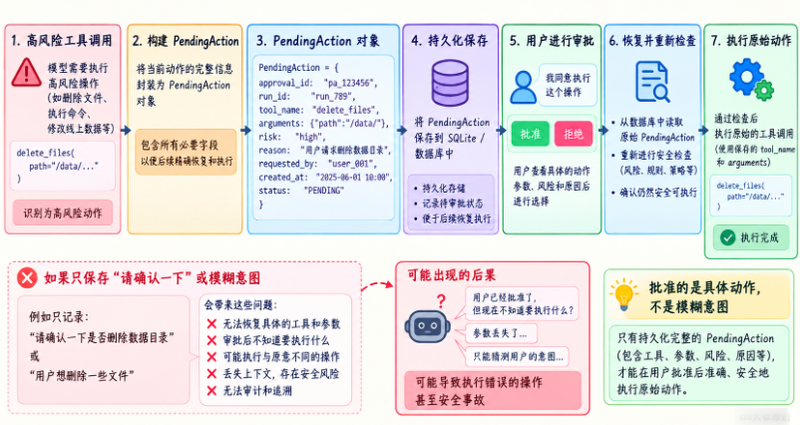
小节二:Pending Action 为什么必须保存——用户批准的是“具体动作”,不是一个模糊意图
为什么要费心保存 pending_action?把审批过程摊开后答案就很直观:需要留住的不只是“模型想删除文件”这类一句话,而是工具名、原始参数、风险原因以及关联的 Run 和审批标识。 这样用户...

