

现在开始写一个完整可运行的第一版。
我们先定义:
ToolRequest
MiddlewareDecision
ToolMiddleware
然后加入几个最典型规则。
这段代码已经完成:
允许
拒绝
等待审批
三类决策。
前面这段可运行的第一版代码,可以先拿 Shell 和 SQL 对照一下。你会发现,同样属于一个工具,具体命令不同,走到的决策分支也可能不同。
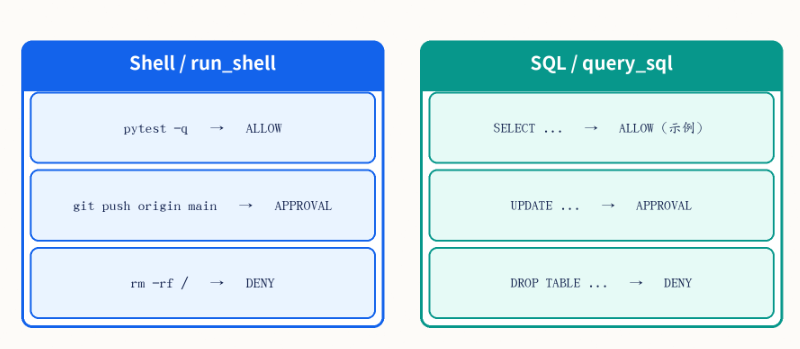
图里列的是本章示例策略,不是通用的安全等级表。比如 pytest -q 在示例中放行,也不代表任何来源、任何环境中的测试命令都可以无条件运行。
为什么规则只做第一版?
因为真实 Shell / SQL 安全分析远比字符串包含复杂。
例如:
rm -rf ./safe_dir和:
rm -rf /风险不同。
SQL 也可能:
WITH x AS (...) DELETE ...不能只看开头。
所以后续可以:
Shell Parser
SQL Parser
AST
Policy Engine
逐步增强。
这也是为什么我更愿意把这里的关键字检测叫作“第一版演示规则”,而不是一个已经完工的安全系统。真实命令和 SQL 都存在更复杂的写法,靠包含某个字符串很容易漏判。
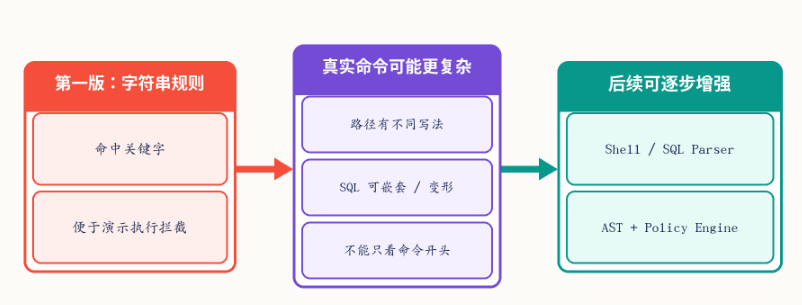
这张图并不是要求大家马上实现 AST 或完整 Policy Engine,而是提醒我们保留升级空间:本章先把执行边界接好,后面再逐步增强识别能力。
但本章重点不是:
“写出完美命令检测器。”
而是:
建立 Middleware 这个执行边界。
判断失败时 Agent 收到什么?
不能只返回:
blocked更合适的 Observation:
Tool request blocked by middleware.
Reason: git push requires approval.
Risk: high.
Next action: ask for approval or choose a non-destructive alternative.
这样模型可以调整策略。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
















请登录后查看评论内容