

安全判断不能只看:
tool_name
arguments
还要看:
谁在调用
在哪调用
对什么调用
同一个 write_file,风险可能完全不同
workspace/tmp.txt可能允许。
而:
/etc/hosts应该拒绝。
这就需要:
workspace上下文。
同一个 SQL,环境不同风险不同
UPDATE sandbox_table可能允许。
但:
UPDATE production_orders应该审批甚至拒绝。
这就需要:
environment = production同一个 Tool,不同 Agent 权限不同
比如:
ResearchAgent只能:
read
search
而:
CodingAgent可以:
edit
test
这就需要:
agent_role接着看 MiddlewareContext 之前,先换一个角度:同一个 write_file 请求,放在不同角色和环境里,结果可能完全不一样。
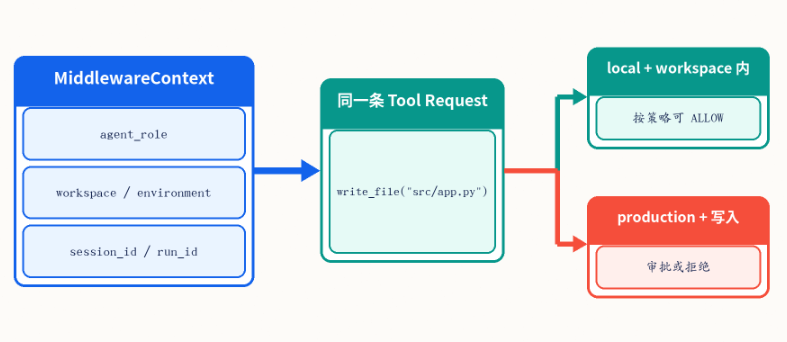
图里的 local 与 production 是帮助大家建立直觉的两种示意情境,实际结果仍以具体角色、资源和策略为准。也就是说,别只把 tool_name 和 arguments 送进 Middleware,执行上下文同样重要。
MiddlewareContext
可以设计:
from dataclasses import dataclass
from pathlib import Path


@dataclass
class MiddlewareContext:
    agent_role: str
    workspace: Path
    environment: str
    session_id: str
    run_id: str
然后:
middleware.evaluate(
    request,
    context,
)
为什么这比 Tool 自己判断更合理?
Tool 只负责:
执行 read_file
执行 write_file
执行 SQL
而是否允许:
当前角色
当前环境
当前资源
属于策略。
策略统一在 Middleware 更清晰。
Workspace Validation
例如 write_file:
./src/app.py如果解析后仍在:
workspace/可以。
如果:
../../etc/passwd越界。
Middleware 应该拒绝。
路径类工具很能体现“上下文校验”为什么有必要。./src/app.py 看起来是个普通相对路径,但拿到一个路径字符串后,不能只靠它有没有 .. 来判断边界。
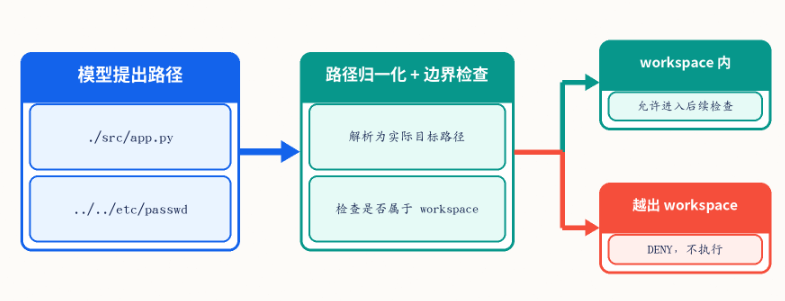
需要按真实文件系统和工作区规则解析目标位置,再确认它是否属于允许的 workspace。图中只展示这一层的判断思路,更完整的符号链接、竞态和 Sandbox 防护会留到后续章节。
后面的“权限、工作目录与 Sandbox”章节会更完整实现。
本章先建立:
所有高风险 Tool 必须携带执行上下文进入 Middleware。
Production Write
可以设计:
environment == production
+
write operation
→ REQUIRE_APPROVAL or DENY
而:
environment == local
+
workspace write
→ ALLOW
这就是上下文感知安全策略。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
















请登录后查看评论内容