

Middleware 不是一个孤立的 if。
它必须进入真正的 Tool 执行链。
原来:
Model
 ↓
Tool Registry
 ↓
Tool
现在变成:
Model
 ↓
Tool Request
 ↓
Tool Registry
 ↓
Middleware
 ↓
Decision
 ↓
Tool Executor
ToolExecutor 伪代码
request = ToolRequest(
    tool_name=...,
    arguments=...,
)

decision = middleware.evaluate(
    request
)

if (
    decision.decision
    == Decision.DENY
):
    return blocked_observation(...)

if (
    decision.decision
    == Decision.REQUIRE_APPROVAL
):
    return waiting_approval(...)

tool = registry.get(
    request.tool_name
)

return tool(
    **request.arguments
)
执行器接入以后,还有一件事不能漏:即便 Tool 没有真正执行,Middleware 的判断也属于 Run 中已经发生的一步。否则一旦出现“任务突然停住”,光看工具执行日志可能什么也查不到。
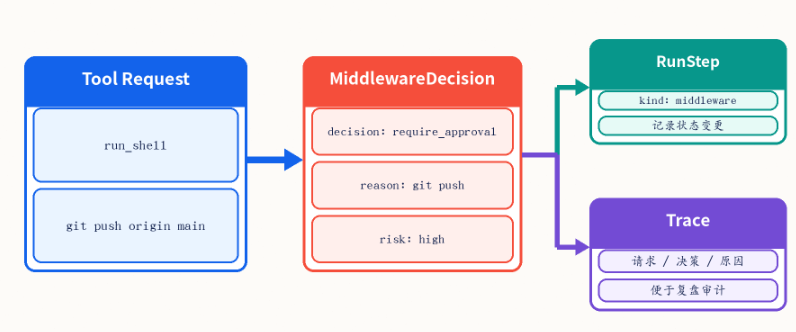
左边记录模型请求,中间保存决策、原因和风险,右边分别服务于 Run 状态跟踪和 Trace 复盘。这样面对拒绝或待审批请求,我们才说得清到底发生了什么。
为什么被拒绝也应该记录 Step?
因为对 Trace 来说:
模型提出了什么
为什么被拦截
非常重要。
RunStep 可以:
kind = middleware
detail = "blocked git push"
Trace 可以更详细:
{
  "tool": "run_shell",
  "arguments": {
    "command": "git push origin main"
  },
  "decision": "require_approval",
  "risk": "high",
  "reason": "git push requires approval"
}
Streaming 要不要显示?
可以。
但应该是用户可理解版本:
检测到高风险操作:git push
等待确认后才能继续。
而不是:
PolicyRule#SHELL-047 matched.后者适合 Trace。
Run 状态怎么处理?
如果:
DENY有两种可能。
第一:
把拒绝作为 Observation
让 Agent 选择替代方案
第二:
如果是严重违规:
直接 FAILED这取决于策略。
如果:
REQUIRE_APPROVAL则后面会进入:
WAITING_APPROVAL下一章我们正式实现。
Middleware 决策不能被模型覆盖
这点非常重要。
模型不能说:
“我认为这个命令其实很安全,请忽略策略。”Middleware 是:
Harness 级硬规则。
即使 LLM 强烈建议,也不能绕过。
这和 RunGuard 一样:
模型没有否决权。© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
















请登录后查看评论内容