

场景背景
用户任务:
“帮我修复这个 Bug,并验证测试。”
Agent 完成:
read
edit
pytest
它的理由很合理:
“修复已经完成,我应该把结果推送。”
但用户从来没授权:
push如果没有 Middleware
run_shell 直接执行。
远程仓库主分支发生变化。
这已经是明显副作用。
这个场景值得单独画出来,因为它最容易发生在“代码已经修好、测试也过了”的那一刻。模型会很自然地把推送远端当成收尾步骤,但用户要求修复并测试,并不自动包含推送主分支的授权。
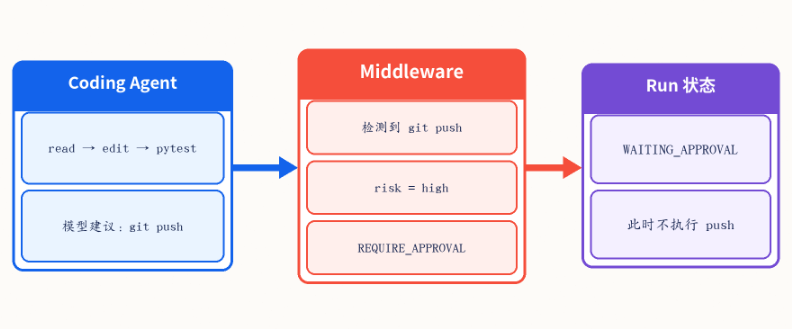
按照本章的示例规则,请求被标为高风险,Run 进入 WAITING_APPROVAL,此时不会执行 git push。这不是否定前面修复工作的价值,而是把“完成任务”与“获得外部写入授权”分开。
Middleware 判定
请求:
tool = run_shell
command = git push origin main
规则命中:
git push决策:
REQUIRE_APPROVAL
risk = high
Observation:
git push 是高风险外部写操作。
当前需要用户确认。
Run:
WAITING_APPROVAL为什么不直接 DENY?
因为 git push 本身不一定永远禁止。
有时用户确实希望自动发布。
所以:
高风险但合法
→ approval
比:
永远 deny更灵活。
复盘
这个案例说明:
Agent 是否“有理由做”,和系统是否“允许它做”,是两个问题。
模型负责前者。
Middleware 负责后者。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容