

现在我们进一步设计 Middleware。
一个成熟但仍然清晰的第一版,可以拆成四层:
Permission
Safety
Risk Classification
Approval
把四层放在一起看,实际上是一条逐步收紧的判断链:先核对身份与工具权限,再看请求参数,然后识别风险,最后决定是否需要人工确认。
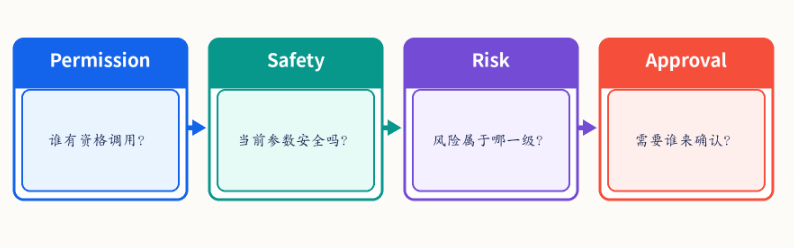
它们适合被拆成不同职责,避免把所有条件都挤进一个大 if。不过这张图表示的是逻辑分工,具体系统可以根据策略合并或调整实现顺序。
第一层:Permission
例如:
permissions = {
    "read_file": "allow",
    "write_file": "allow",
    "delete_file": "approval",
    "run_shell": "allow",
    "deploy": "deny",
}
这解决:
某类工具是否允许当前 Agent 使用。
第二层:Safety Check
针对具体参数。
例如 Shell:
pytest -q
git status
python script.py
可能允许。
而:
rm -rf
shutdown
mkfs
直接拒绝。
SQL:
SELECT允许。
UPDATE production_*
DELETE
DROP
TRUNCATE
高风险或拒绝。
第三层:Risk Classification
不是所有危险操作都应该一刀切拒绝。
可以分:
LOW
MEDIUM
HIGH
CRITICAL
例如:
read_file
LOW

write_file workspace
MEDIUM

delete_file workspace
HIGH

DROP TABLE production
CRITICAL
第四层:Approval
策略可以:
LOW → allow
MEDIUM → allow / policy dependent
HIGH → require_approval
CRITICAL → deny
这就自然引出下一章:
Human in the Loop为什么 approval 不应该直接做在 Tool 里?
因为:
Tool负责执行动作。
而:
是否要审批是 Policy。
如果每个 Tool 自己:
if dangerous:
    ask_user()
以后策略会散落。
Middleware 统一处理更清晰。
一个 Decision 模型
from dataclasses import dataclass
from enum import Enum


class Decision(str, Enum):
    ALLOW = "allow"
    DENY = "deny"
    REQUIRE_APPROVAL = (
        "require_approval"
    )


@dataclass
class MiddlewareDecision:
    decision: Decision
    reason: str
    risk: str
这三个字段很重要。
不仅告诉:
允许 / 拒绝还要告诉:
为什么
风险级别
方便 Trace。
decision、reason 和 risk 组合起来,才能把下一步讲明白。一个请求可能继续执行,也可能被明确拒绝,还可能暂停在等待确认的状态,后两种都不能先执行 Tool。
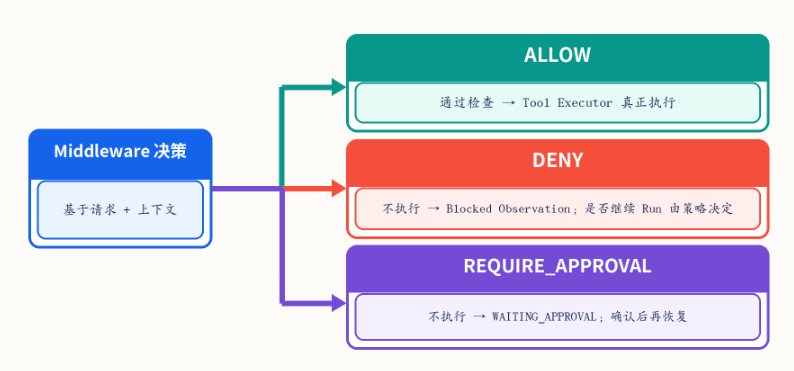
尤其是 REQUIRE_APPROVAL,它不是“先执行,之后补一个确认框”,而是先进入等待状态;是否恢复执行,要等后续 Human in the Loop 的审批流程处理。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
















请登录后查看评论内容