

这一节把审批从“按钮响应”推进到“可重复调用也不能重复执行”的管理逻辑。图里把待审批、已批准和已执行区分开,方便我们看到用户点两次批准时,系统究竟应该检查哪一个状态。
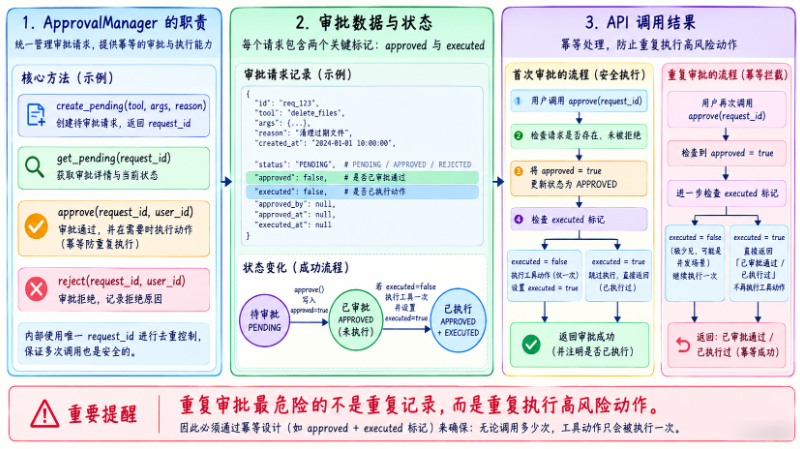
请特别注意:approved 说明决定已经作出,executed 才说明动作已经执行。图示帮助理解状态关系;真正面对并发请求或执行中断时,还要在持久化与执行端落实原子状态更新、执行去重等措施,单靠一个内存布尔值并不能保证生产级“仅执行一次”。
现在正式实现一个:
ApprovalManager它主要负责:
create_pending
get_pending
approve
reject
还必须保证:
同一个审批不能执行两次。
为什么重复审批很危险?
前端可能因为网络超时重复提交:
POST /approve
POST /approve
如果后端没有幂等保护,就可能:
git push 两次
支付两次
删除两次
UPDATE 两次
所以审批状态必须有:
pending
approved
rejected
executed
至少保证:
只有 pending 能批准。完整可运行 ApprovalManager
这段代码已经建立:
pending
 ↓
approved
 ↓
executed
或者:
pending
 ↓
rejected
两条路径。
为什么 approved 和 executed 要分开?
因为:
批准成功不等于:
Tool 已经成功执行。批准后执行 Tool 仍然可能失败。
所以最好保留:
approved然后 Tool 执行成功:
executed这样 Trace 更准确。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容