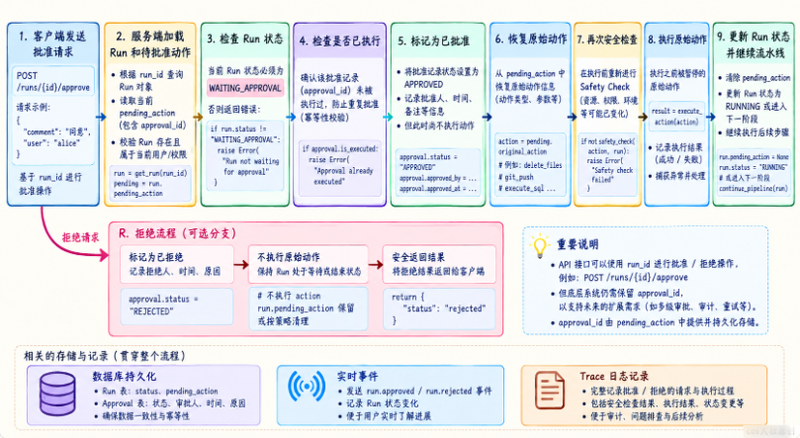


前面保存好的 pending_action,到了 API 这一层才真正派上用场。一次批准请求不应该简单理解成“收到同意,马上运行”;它还要找到正确的 Run、确认请求未被处理、取回原始动作,再走安全检查和执行流程。
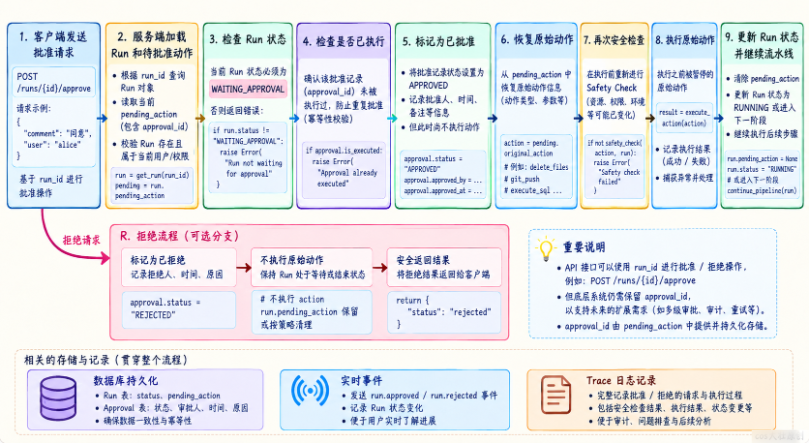
下面写 Flask Demo 时,可以按这张图逐项对照:查询 Run、核对等待状态、匹配审批对象、防重复处理、恢复原始参数、重新检查并执行。批准请求成功送达与工具执行成功是两个不同的结果,不要在接口语义上把它们混成一件事。
现在正式把审批接进 Flask。
核心 API:
POST /api/v1/runs/{run_id}/approve另外生产系统通常还需要:
POST /api/v1/runs/{run_id}/reject完整的审批闭环还需要拒绝入口,因此本章把 reject 一并实现。
审批流程
请求 approve
 ↓
检查 Run 存在
 ↓
检查 Run.status == WAITING_APPROVAL
 ↓
读取 pending_action
 ↓
approval = approved
 ↓
重新 Safety Check
 ↓
执行原始 Tool Request
 ↓
mark executed
 ↓
Run.status = RUNNING
 ↓
继续 Agent
注意:
真正复杂的“继续 Agent”如果是异步 Worker,通常会重新投递一个 Resume Job。
本章先用同步函数模拟。
一个完整 Flask Demo
为什么这里不真的执行 git push?
因为课程 Demo 不应该为了展示审批流程就真的修改远程仓库。
真实系统里流程应是:
pending.status = approved
 ↓
middleware.revalidate()
 ↓
tool_executor.execute(
    原始 tool_name,
    原始 arguments
)
 ↓
pending.status = executed
为什么 reject 后 Run 可以回 RUNNING?
因为拒绝一个动作,不一定代表整个任务失败。
比如 Agent 想:
git push用户拒绝。
但用户最初任务只是:
修复并验证其实已经可以总结并结束。
所以拒绝可以变成 Observation:
用户拒绝 git push。
不要继续尝试远程写操作。
然后 Main Loop 再判断:
是否直接完成
或选择替代方案
这比直接把 Run 标记 FAILED 更灵活。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容