

前面几章,我们已经连续给 Agent 加了几层控制。
先有:
RunGuard限制:
MAX_STEPS
Timeout
Max Token
Max Tool Calls
再有:
System Reminder帮助 Agent 在长任务里重新对齐目标。
然后有:
Middleware把:
Tool Request和:
Tool Execution彻底分开。
上一节,我们又加入:
Human in the Loop让高风险动作进入:
WAITING_APPROVAL由用户确认以后才能继续。
到这里,看起来似乎已经很安全了。
但如果 Agent 的 read_file 可以读取:
/etc/passwd
~/.ssh/id_rsa
或者:
../../../../some_private_file如果 run_shell 可以随便执行:
cat ~/.ssh/id_rsa
curl ...
chmod ...
那么即使 Middleware 已经存在,系统仍然暴露了非常大的攻击面。
所以这一节我们要做的是更底层、更基础的一层:
限制 Agent 到底“能碰到什么”。
核心目标非常明确:
只能访问 workspace/

不能访问 /etc/

不能读取 ~/.ssh/

不能任意执行危险 Shell
我们会实现:
Workspace Boundary
Path Validation
Command Allowlist / Denylist
并且进一步讲清楚:
轻量 Path Validation 只是第一层边界,真正生产级 Sandbox 还需要最小权限、进程隔离、容器甚至独立执行环境。
这一节非常重要,因为它决定了:
Agent 即使做错,也只能在一个有限区域内做错。
开场引入
先看一个很常见的 Coding Agent 设计。
你给它这些 Tool:
read_file
write_file
edit_file
list_files
search_files
run_python
run_shell
然后设置:
workspace = /srv/projects/demo你本来以为:
“Agent 只会操作这个项目。”
但如果你的 read_file 只是这样:
def read_file(path: str) -> str:
    return Path(path).read_text()
那么模型完全可以请求:
read_file("/etc/passwd")或者:
read_file("../../../../etc/hosts")甚至:
read_file("~/.ssh/id_rsa")如果运行 Agent 的系统账号本身有权限,这些文件就真的可能被读出来。
这时候再说:
“Prompt 里写了不要访问系统目录。”没有意义。
因为真正的边界应该是:
程序层而不是:
模型自觉再看 Shell。
你可能为了方便写:
subprocess.run(
    command,
    shell=True,
)
然后把 command 直接交给模型。
Agent 一旦生成:
pytest -q当然没问题。
但也可能生成:
rm -rf .或者:
cat ~/.ssh/id_rsa或者某些更复杂的组合命令。
如果系统账号权限足够大,风险就会迅速扩大。
所以 Sandbox 的核心思路不是:
“我相信模型不会乱来。”
而是:
哪怕模型输出了越界动作,底层也执行不了。
这是整门课程里非常关键的安全思想。
可以把 Agent 安全分成几层:
Prompt / Reminder
→ 告诉模型应该怎么做

Middleware
→ 决定 Tool Request 是否允许

Workspace / Sandbox
→ 即使 Tool 被调用,也限制它能接触什么

OS / Container Permission
→ 再往下限制进程本身的能力
越靠下,越确定性。
真正生产系统不能只依赖最上面的 Prompt。
知识地图
这一章的内容点比较多,先用一张路线图把主线串起来,会更容易知道后面每一节到底在解决什么问题。你可以先把它当成一个“全局导航图”,先建立整体感,再去啃每个细节。
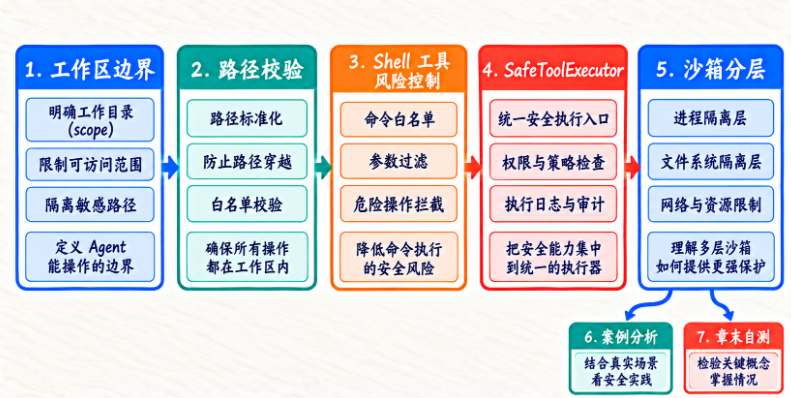
从图里你会很直观地看到,这一章不是单讲某一个 API,而是在逐层回答一个问题:怎么让 Agent 既能做事,又不能越界做危险的事。 前面讲工作区边界和路径校验,中间讲 Shell 风险与统一执行器,后面再补上 Sandbox 分层和真实案例,这样学起来会更顺。
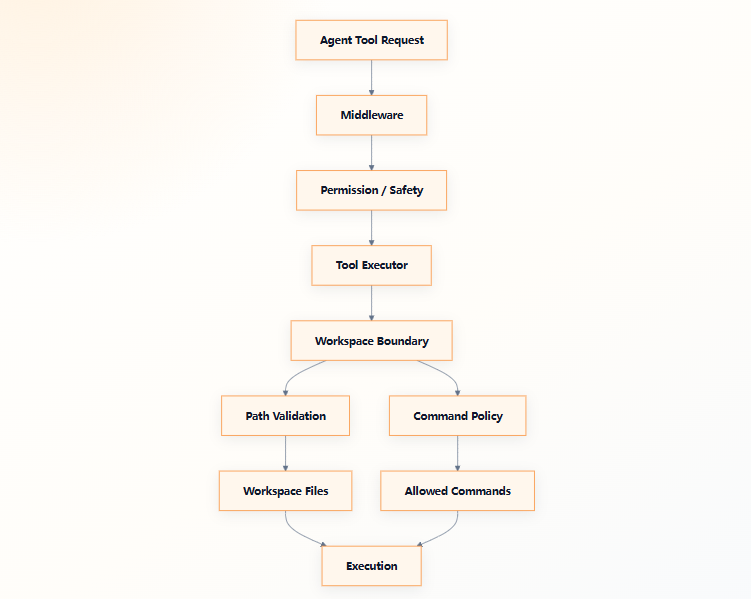
安全边界分层:
















请登录后查看评论内容