

这一节建议一定配着图看,因为路径校验最容易出问题的地方,不是在“知道有 ..”,而是在只做表面判断。真正有效的校验,必须把整个验证流水线走完整。
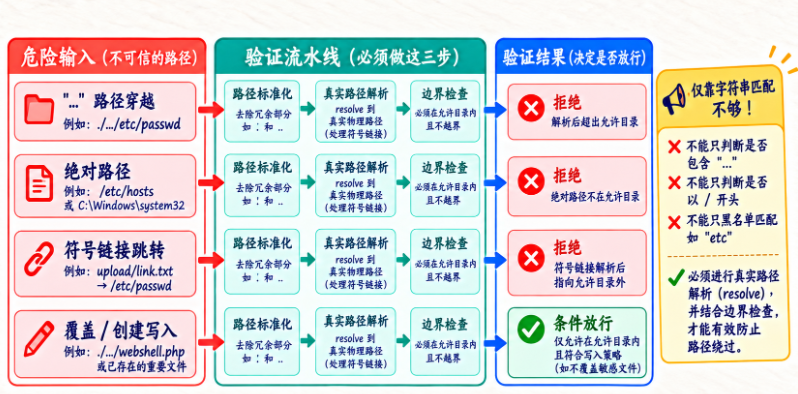
图里把几类高频危险输入都摆出来了:路径穿越、绝对路径、符号链接跳转,以及带写入意图的覆盖创建。真正稳妥的做法不是只做字符串匹配,而是先标准化,再 resolve 到真实路径,最后再做边界检查。这样你才能防住各种“看起来在目录里,实际已经绕出去”的情况。
路径安全不是:
禁止包含 ".."那么简单。
.. 只是最直观的一类
例如:
../../etc/passwd当然应该拒绝。
但如果只检查字符串:
if ".." in path:
    deny
会误伤某些合法文件名。
而且也不能解决:
绝对路径
符号链接
所以仍然应该:
resolve 后判断归属。符号链接为什么危险?
假设 workspace 中有:
workspace/link它指向:
/etcAgent 请求:
link/passwd字符串看起来完全在:
workspace/下面。
但解析后:
/etc/passwd已经出界。
这就是为什么:
resolve()非常重要。
写入不存在的文件怎么办?
如果:
workspace/new_dir/file.txt不存在,resolve() 在现代 Python 中仍可以得到规范化路径。
但父目录链仍然要落在 workspace。
覆盖文件也要谨慎
如果 Tool 允许:
write_file默认覆盖已有文件。
那么即使路径在 workspace 内,也有风险。
例如:
pyproject.toml
Dockerfile
.env
可能非常关键。
所以:
Workspace Boundary只回答:
“能不能访问这个位置?”
不回答:
“这个文件是不是应该被覆盖?”
后者仍然属于:
Middleware / Approval.git/ 要不要允许?
这是很好的工程问题。
通常:
read .git metadata不一定有必要。
写:
.git/config
.git/hooks/
风险更高。
所以可以进一步给 Workspace 增加:
protected paths例如:
.git/
.env
secrets/
即使它们在 workspace 内,也可以限制。
一个更完整的 WorkspacePolicy
当你把 Boundary 和 Path Validation 理顺之后,下一步就该把规则真正沉淀成一套可执行的策略对象。也就是说,不是每个工具自己零散判断,而是让一份统一的策略去约束所有文件类工具。
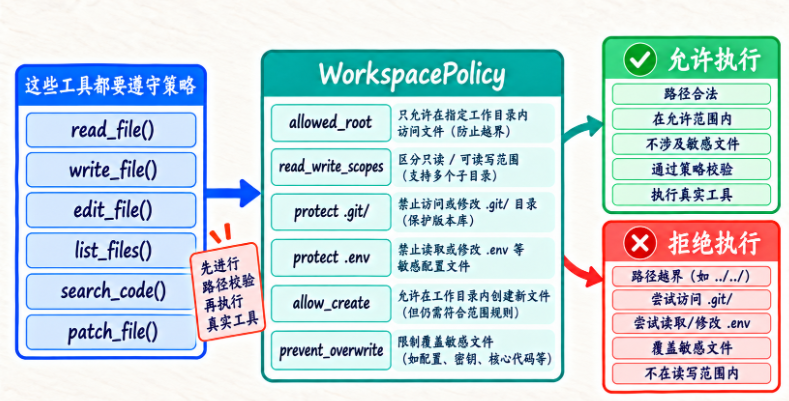
这张图表达得很清楚:read_file()、write_file()、edit_file()、search_code() 这些工具,最后都应该先过同一层 WorkspacePolicy。这样做的好处很直接——允许什么、拒绝什么、哪些目录受保护、哪些文件不能覆盖,都会有统一口径,系统会稳定很多。
为什么 Path Validation 应该在 ToolExecutor 前统一执行?
如果让模型自己:
先判断路径安全吗不可靠。
如果让每个 Tool 自己实现:
重复代码很多最合理是:
Tool Request
 ↓
Middleware
 ↓
Workspace Policy
 ↓
Tool Executor
让路径校验成为:
Harness 级统一能力。















请登录后查看评论内容