

Shell 工具是这一章里最需要提高警惕的部分。因为文件工具一般只影响指定路径,而 Shell 工具一旦放开,本质上是在给 Agent 一个“几乎能摸到整个系统”的入口。
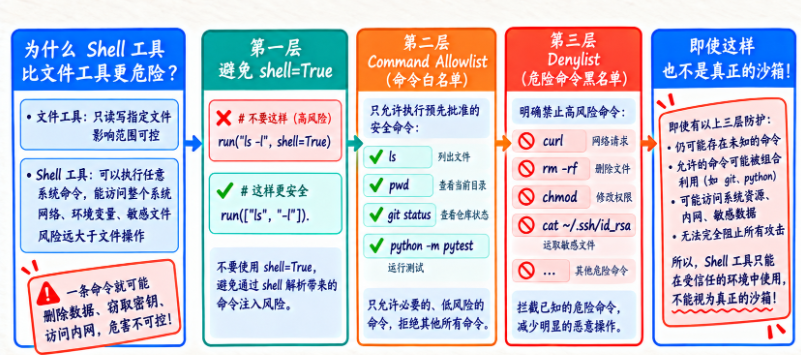
图里把三层常见防护拆开了:先避免 shell=True,再做命令白名单,最后再补一层危险命令黑名单。这些措施都很有用,但也要记住它们并不等于真正的 Sandbox。也就是说,Shell Tool 可以被约束,但它天然还是高风险工具。
run_shell 是最强大的 Tool 之一。
也是最危险的 Tool 之一。
因为 Shell 可以间接完成:
读文件
写文件
删文件
网络请求
启动进程
修改权限
访问 Git
调用系统工具
也就是说:
如果 Shell 完全开放,前面所有细粒度 Tool 权限可能被绕过。
比如你禁止:
read_file("/etc/passwd")但允许:
run_shell("cat /etc/passwd")那边界就失效了。
所以 Shell 必须单独控制。
第一层:尽量避免 shell=True
更推荐:
subprocess.run(
    args,
    shell=False,
)
例如先用:
shlex.split()拆成参数。
为什么?
因为:
;
&&
|

$()
这些 Shell 元字符在 shell=True 下会触发额外解释。
当然,shell=False 不等于绝对安全。
但会显著降低注入和复合命令风险。
第二层:Command Allowlist
例如 Coding Agent 常用:
python
pytest
git status
git diff
ls
find
你可以限制:
只允许这些 executable比如:
ALLOWED_EXECUTABLES = {
    "python",
    "python3",
    "pytest",
    "git",
}
再对 git 子命令进一步限制:
status
diff
log
而:
push
reset --hard
clean -fd
进入审批或拒绝。
第三层:Denylist
可以先拦明显危险命令:
rm
mkfs
shutdown
reboot
chmod
chown
sudo
但必须注意:
Denylist 永远不完整。
因为危险动作可以有很多变体。
所以它只能是:
第一层规则。一个受限 ShellPolicy
为什么 curl 这里被拒绝?
因为:
不在 allowlist这并不是说:
curl 永远危险。
而是:
如果 Agent 没有明确网络访问需求,就不要默认给。
这就是:
最小权限原则。Shell Policy 仍然不是真正 Sandbox
即使:
只允许 pythonPython 自己也可以:
读文件
发网络
执行 subprocess
所以命令 allowlist 只是:
第一层收口。
如果要真正隔离:
容器
独立用户
seccomp
网络策略
只读文件系统
资源限制
才是更强边界。
这一点必须讲清楚。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容