

前面几节讲的规则,如果只是分散写在各个工具里,后面很容易失控。所以这一节最核心的思路,就是把安全检查真正收口到一个统一执行入口里。
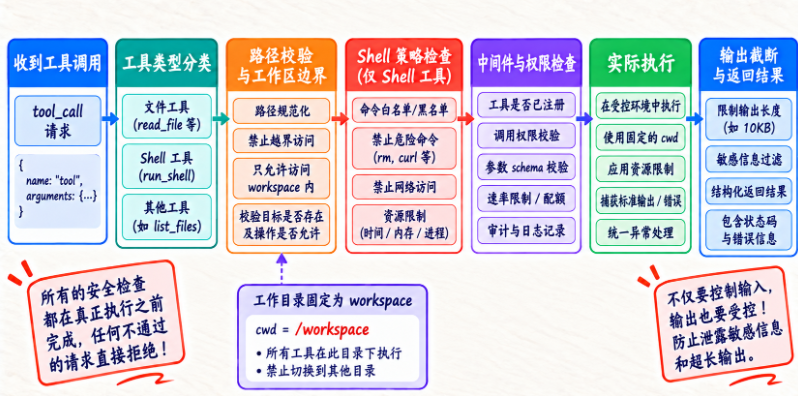
这张图相当于把整个调用链串起来了:先收到 tool_call,再分类型、做路径校验、做 Shell 风险控制、做中间件与权限校验,最后才真正执行,并且对输出继续做截断和过滤。你会发现,一个成熟的执行器不只是“帮你调函数”,而是在真正执行前后,把安全能力全部托住。
现在我们把前面几章的能力合并。
原来的 ToolExecutor:
Registry
 ↓
Tool
后来变成:
Middleware
 ↓
Tool
现在进一步:
Middleware
 ↓
Workspace Policy
 ↓
Command Policy
 ↓
Tool Executor
为什么这些检查要在真正执行前?
因为 Tool 一旦开始:
写文件
执行命令
修改环境
很多副作用就无法撤回。
所以所有检查都必须:
Pre-execution。
一个完整 SafeToolExecutor
这段代码已经实现:
文件只能 workspace 内
Shell 只能允许的 executable
shell=False
cwd 固定 workspace
Tool Timeout
输出截断
这已经是一个很不错的第一版。
为什么输出也要截断?
因为 Tool Result 可能非常大。
例如:
pytest
日志
不仅会撑 Context。
也可能造成:
大量内存
大量 Streaming
所以:
stdout[-8000:]
stderr[-8000:]
是一个很实用的保护。
这和前面的 Context Window 章节完全呼应。
为什么 cwd 固定 workspace?
即使 Shell 命令本身允许,也应该:
默认在 workspace 运行。但仍然要记住:
cwd 不是安全边界,只是辅助约束。
真正安全边界仍然来自:
Command Policy
OS Permission
Container / Sandbox
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容