

这里特别容易产生误解:很多人做完路径校验、命令 allowlist,就会觉得自己已经“做了沙箱”。但严格来说,这还只是应用层约束,离真正的生产级隔离还差不少。
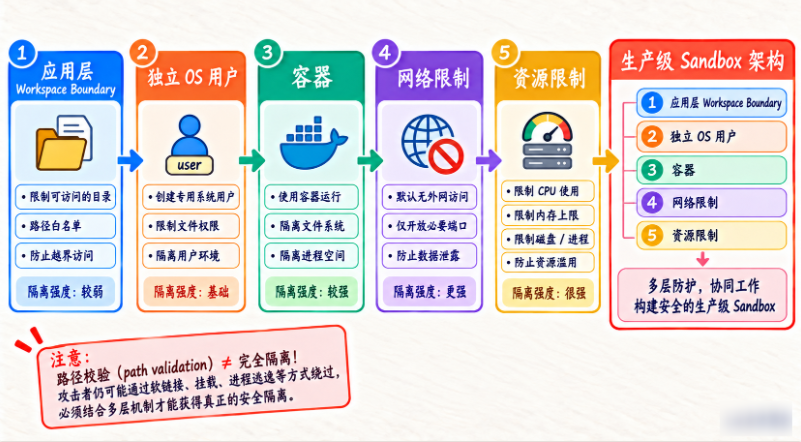
你可以把这张图当成一个“隔离强度升级图”。最外层是 Workspace Boundary,往上还要叠加独立 OS 用户、容器、网络限制、资源限制,最后才有可能形成一个更可靠的生产级 Sandbox。换句话说,Path Validation 很重要,但它解决的是“边界问题”,不是“完全隔离问题”。
这一节必须特别避免一个误区:
做了 Path Validation,就觉得 Agent 已经完全安全。
并不是。
Path Validation 只是:
文件 Tool 层的边界。如果进程本身权限很高,Shell 仍然可能绕过。
第一层:应用层 Workspace Boundary
我们本章做的:
Path Validation
Protected Paths
Command Policy
优点:
实现快
好调试
适合教学
适合小型 Agent
缺点:
如果 Tool 漏检查,可能被绕过
Shell / Python 能力很强
依赖应用代码正确
二层:独立 OS 用户
比如 Agent 进程使用:
agent_user这个账号本身只对:
/srv/agent_workspace有权限。
即使代码里偶尔漏了:
Path Validation操作系统也会拒绝:
/etc/shadow
/root/.ssh
这就是:
Defense in Depth。
第三层:容器
把 Agent Tool Runtime 放进:
Docker / Container只挂载:
/workspace其他宿主机目录根本不存在或不可写。
再配:
read-only filesystem
drop capabilities
no privileged
resource limits
隔离会更强。
第四层:网络限制
Agent 如果不需要外网:
禁网如果只需要访问特定服务:
allowlist destinations因为即使文件系统受限,Agent 仍可能:
通过网络泄露数据。第五层:资源限制
Sandbox 还应该限制:
CPU
Memory
Process Count
Disk
Execution Time
否则一个恶意或失控脚本可能:
无限创建进程
占满内存
写满磁盘
这和前面的 RunGuard 是两层:
RunGuard
→ Agent 逻辑预算

OS Resource Limit
→ 实际进程资源预算
所以真正生产架构可能是
Flask Agent Server
 ↓
AgentEngine
 ↓
Tool Middleware
 ↓
Sandbox Executor
 ↓
Container / Restricted User
 ↓
Workspace Volume
这比:
subprocess.run()直接跑在主服务进程里安全得多。
为什么课程现在不直接做 Docker Sandbox?
因为我们现在的目标是:
先把边界思想学会。
如果一开始直接给一大套容器配置,很多人会记住命令,却没理解:
为什么需要 workspace
为什么要 path validation
为什么 shell 不能任意执行
所以本章先建立最基础安全模型。
后面真正项目化时,可以继续升级。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END















请登录后查看评论内容