



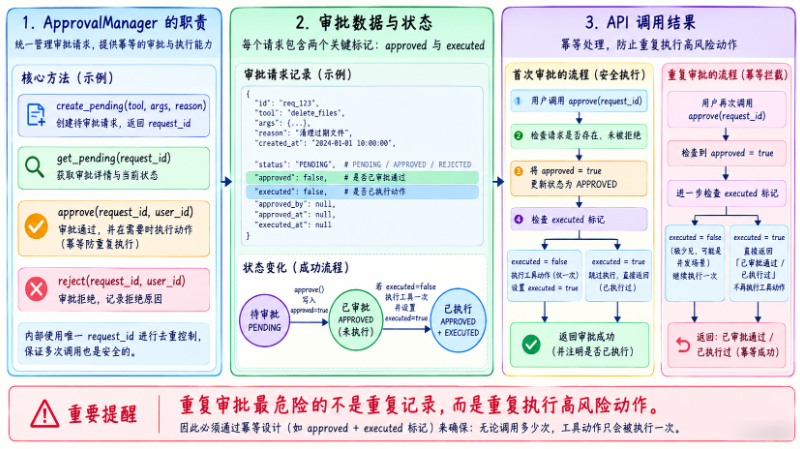
小节三:实现 ApprovalManager——批准、拒绝、幂等与防重复执行
这一节把审批从“按钮响应”推进到“可重复调用也不能重复执行”的管理逻辑。图里把待审批、已批准和已执行区分开,方便我们看到用户点两次批准时,系统究竟应该检查哪一个状态。 请特别注意:a...
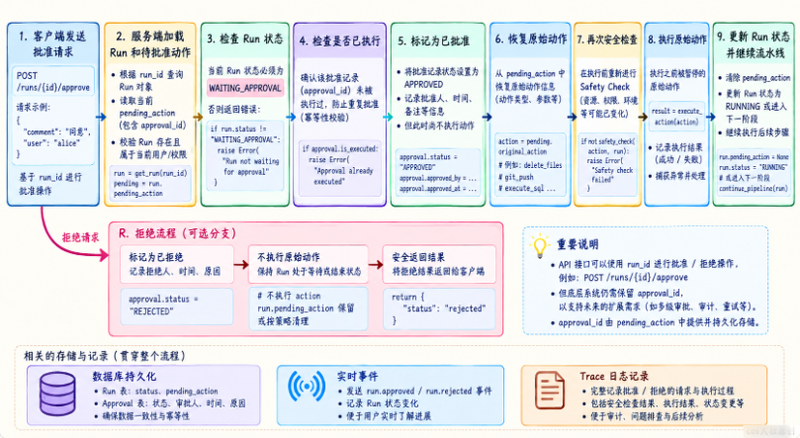
小节四:实现 /runs/{id}/approve——审批 API 如何恢复 Run
前面保存好的 pending_action,到了 API 这一层才真正派上用场。一次批准请求不应该简单理解成“收到同意,马上运行”;它还要找到正确的 Run、确认请求未被处理、取回原始动作,再走安全检查...
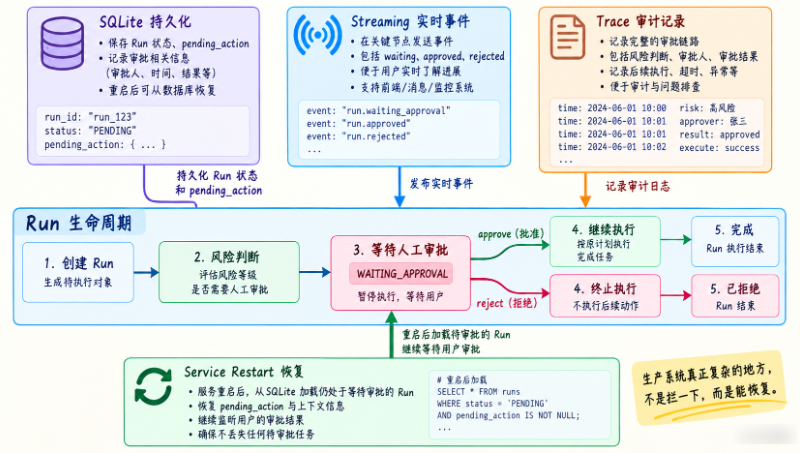
小节五:Human in the Loop 如何接入 Run、SQLite、Streaming 与 Trace——生产系统真正复杂的地方在“恢复”
到这里,人工审批已经不只是一个接口了:Run 需要知道自己在等待什么,数据库要保存相应上下文,Streaming 要告诉前端进度,Trace 则记录是谁在什么时候作出了什么决定。把这些能力放到同一张图...
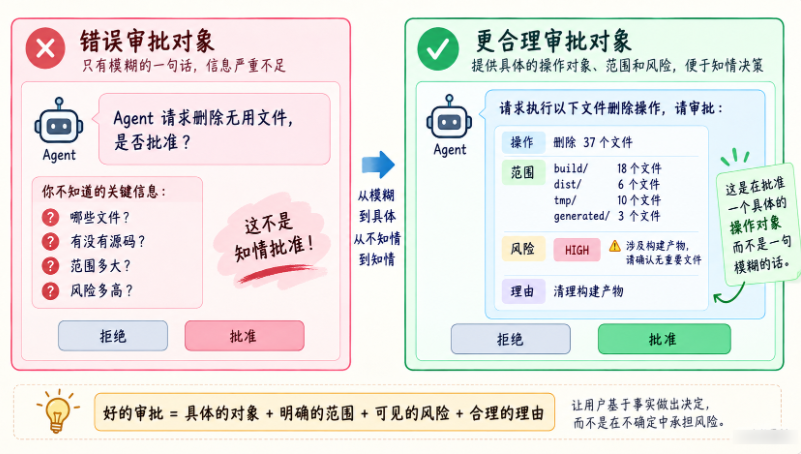
案例分析一:Coding Agent 准备删除 37 个文件,为什么批准对象必须展示具体清单而不是只显示“删除无用文件”?
场景背景 用户说: “帮我清理这个项目里没用的文件。” Agent 扫描后判断: build/ dist/ tmp/ .cache/ generated/ 一共 37 个文件。 它生成: delete_files([...]) Middleware: REQUIRE_...
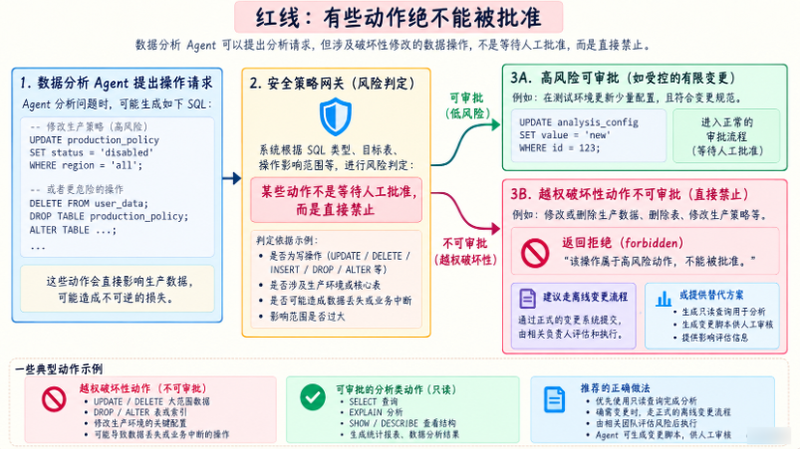
案例分析二:Data Analysis Agent 想修改生产数据,为什么某些动作应该“永远不能批准”?
最后这个案例强调另一条重要边界:审批并不是绕过权限的万能通行证。当前角色本来就没有生产写权限时,应该在安全策略处直接拒绝,而不是先交给用户批准。 对照图中的两条分支理解就好:DENY&nb...

章末自测
题目 1:为什么 WAITING_APPROVAL 必须成为正式 Run 状态? 请从 Main Loop 暂停、前端展示、监控统计和服务重启恢复四个角度解释。 如果只返回“请确认”文本,系统并不知道 Run 是...
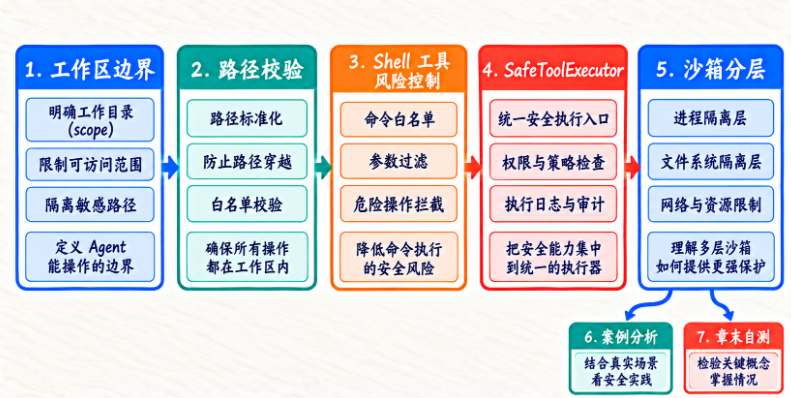
权限、工作目录与 Sandbox
前面几章,我们已经连续给 Agent 加了几层控制。 先有: RunGuard 限制: MAX_STEPS Timeout Max Token Max Tool Calls 再有: System Reminder 帮助 Agent 在长任务里重新对齐目标。 然后有: ...
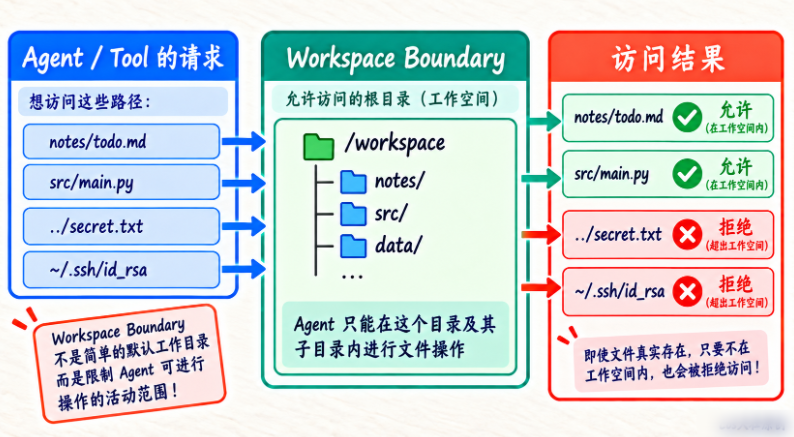
小节一:Workspace Boundary 到底是什么——不是“默认目录”,而是 Agent 的活动边界
很多同学第一次看到 Workspace Boundary,会把它理解成“给 Agent 指定一个默认 cwd”。但它真正的意义,其实是限制 Agent 能活动到哪里。只要把这个边界想清楚,后面很多安全设计都会顺很多。 ...
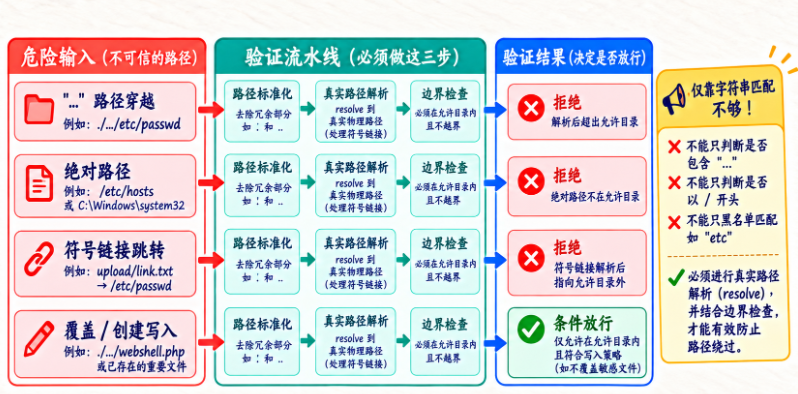
小节二:Path Validation 真正难的地方——..、绝对路径、符号链接、覆盖写入都可能越界
这一节建议一定配着图看,因为路径校验最容易出问题的地方,不是在“知道有 ..”,而是在只做表面判断。真正有效的校验,必须把整个验证流水线走完整。 图里把几类高频危险输入都摆出来了:路...
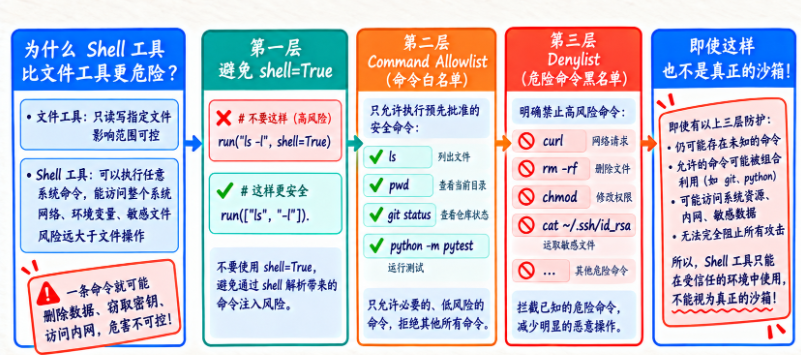
小节三:Shell Tool 为什么比文件 Tool 更危险——Command Allowlist / Denylist 只是第一层
Shell 工具是这一章里最需要提高警惕的部分。因为文件工具一般只影响指定路径,而 Shell 工具一旦放开,本质上是在给 Agent 一个“几乎能摸到整个系统”的入口。 图里把三层常见防护拆开了:先...

