

很多同学第一次看到 Workspace Boundary,会把它理解成“给 Agent 指定一个默认 cwd”。但它真正的意义,其实是限制 Agent 能活动到哪里。只要把这个边界想清楚,后面很多安全设计都会顺很多。
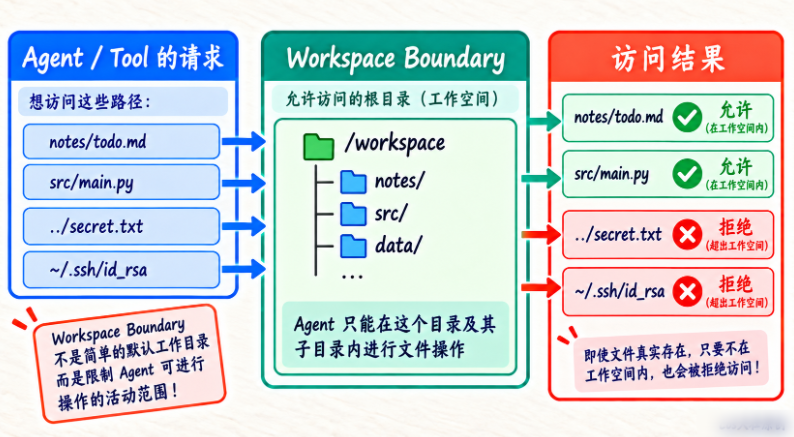
从这个图里你能很直观地看到:notes/todo.md、src/main.py 这类位于工作空间内的文件可以访问,而 ../secret.txt、~/.ssh/id_rsa 这类超出工作区的路径,即使文件真实存在,也应该直接拒绝。说白了,Boundary 管的不是“文件在不在”,而是“这是不是 Agent 被允许触达的范围”。
很多代码里都有:
cwd = workspace于是大家很容易以为:
只要设置 cwd,Agent 就只能在这里工作。
这其实不对。
cwd 只是:
相对路径的起点。
它不是:
文件系统安全边界。
例如当前目录:
/srv/projects/demoAgent 仍然可以:
../other_project
../../etc
/var/log
~/.ssh
所以我们需要更严格的:
Workspace Boundary它真正表达的是:
Agent 文件 Tool 的最终解析路径必须仍然位于 workspace 根目录内部。
一个最简单的例子
假设:
workspace = /srv/projects/demo允许:
src/app.py
tests/test_app.py
./config/settings.yaml
拒绝:
../secret.txt
../../etc/passwd
/etc/hosts
~/.ssh/id_rsa
为什么必须 resolve?
因为字符串前缀判断不可靠。
比如你写:
if str(path).startswith(
    str(workspace)
):
    allow
可能遇到:
/srv/projects/demo_evil/file它字符串也以:
/srv/projects/demo开头。
但其实不是同一个目录。
更重要的是:
..
符号链接
相对路径
都会让字符串判断失效。
所以应该:
resolve()先得到真实绝对路径。
最基础的 Path Validation
from pathlib import Path


def resolve_in_workspace(
    workspace: Path,
    user_path: str,
) -> Path:
    root = workspace.resolve()

    candidate = (
        root
        / user_path
    ).resolve()

    if (
        candidate != root
        and root not in candidate.parents
    ):
        raise PermissionError(
            (
                "path escapes workspace: "
                + user_path
            )
        )

    return candidate


if __name__ == "__main__":
    workspace = Path(
        "./workspace"
    )

    workspace.mkdir(
        parents=True,
        exist_ok=True,
    )

    print(
        resolve_in_workspace(
            workspace,
            "src/app.py",
        )
    )

    try:
        print(
            resolve_in_workspace(
                workspace,
                "../../etc/passwd",
            )
        )

    except PermissionError as exc:
        print(
            "blocked:",
            exc
        )
这个逻辑的关键是:
candidate != root
and root not in candidate.parents
只有:
candidate 就是 root或者:
candidate 的父链中包含 root才允许。
绝对路径怎么办?
如果用户传:
/etc/passwd表达式:
root / "/etc/passwd"在 pathlib 里会变成绝对路径:
/etc/passwd然后 resolve() 后自然不属于 root。
所以会被拒绝。
~/.ssh 怎么办?
Path("~/.ssh/id_rsa") 默认不会自动 expanduser。
但更稳的做法是:
不要主动 expanduser因为 Agent 没必要访问 Home。
如果 Tool 支持用户路径扩展,反而增加风险。
即使有人传:
/home/user/.ssh/id_rsaPath Validation 也会因为不在 workspace 而拒绝。
Workspace Boundary 应该覆盖哪些 Tool?
至少:
read_file
write_file
edit_file
list_files
search_files
delete_file
run_python 的脚本路径
都应该统一走同一套:
resolve_in_workspace()不要每个 Tool 自己写一版。
否则很容易:
read_file 安全
write_file 漏洞
search_files 又是另一套
所以建议建立:
WorkspacePolicy统一处理。
















请登录后查看评论内容