

到上一节为止,我们已经开始真正控制 Agent 的行为,而不只是不断给它能力。
我们先用 RunGuard 给 Agent 加上:
MAX_STEPS
Timeout
Max Token
Max Tool Calls
告诉它:
“你可以自主,但资源不是无限的。”
然后又用:
inject_reminder()周期性提醒:
当前目标是什么?
已经完成了什么?
是否重复了?
剩余任务是什么?
现在是不是该结束?
告诉它:
“你可以探索,但不要忘记主线。”
不过这两层都还有一个共同特点:
它们主要在影响 Agent 的决策过程。
RunGuard 控制它什么时候停。
Reminder 控制它不要跑偏。
但如果模型已经明确生成了一个危险 Tool Request:
run_shell("rm -rf ./workspace")或者:
query_sql("DROP TABLE users")或者:
run_shell("git push origin main")或者:
run_shell("git push origin main")此时再说:
“请谨慎。”已经不够了。
因为真正危险的不是:
“模型想做什么。”
而是:
“系统会不会真的执行。”
所以这一章我们正式加入一个非常关键的工程边界:
Agent
 ↓
Tool Request
 ↓
Middleware
 ↓
Permission
 ↓
Safety Check
 ↓
Tool
从这一章开始,我们必须建立一个非常清晰的原则:
Tool 不应该让 Agent 想调用就调用。
模型可以提出:
“我想删除这个文件。”但真正是否执行,必须由 Harness 的确定性控制层决定。
这就是 Middleware。
现在我们把“模型提出请求”和“系统真
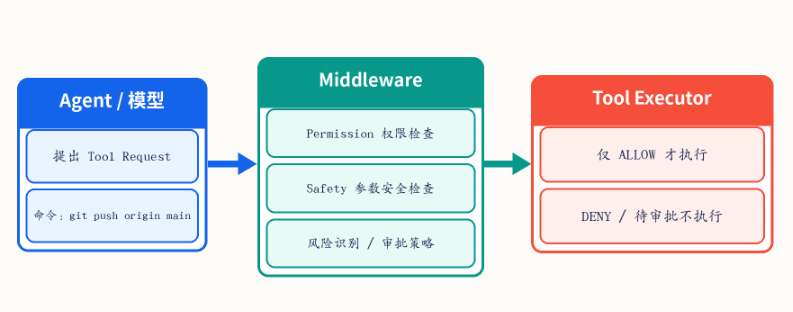
左边的 git push origin main 只是模型提出的动作,右边的 Tool Executor 才负责真正执行。请求只有通过权限、安全及策略判断,才有资格走到执行器;被拒绝或等待审批时,这条执行路径就停在墙外。

开场引入
先看一个很容易被忽略的危险场景。

用户说:

“帮我清理这个 Python 项目里没用的临时文件。”

Agent 先:
左边的 git push origin main 只是模型提出的动作,右边的 Tool Executor 才负责真正执行。请求只有通过权限、安全及策略判断,才有资格走到执行器;被拒绝或等待审批时,这条执行路径就停在墙外。
开场引入
先看一个很容易被忽略的危险场景。
用户说:
“帮我清理这个 Python 项目里没用的临时文件。”
Agent 先:发现:
tmp/
.cache/
build/
dist/
模型判断:
这些都可以删。于是生成:
run_shell("rm -rf tmp .cache build dist")如果你的 Tool Executor 逻辑是:
tool_call = model_output.tool_call

tool = registry.get(
    tool_call.name
)

result = tool(
    **tool_call.arguments
)
那么模型一旦提出,系统就直接执行。
也就是说:
Tool Calling 被错误地等同成了 Tool Execution。
这在 Demo 里很常见。
但在真实系统里非常危险。
为什么?
因为模型不是一个确定性权限系统。
它可能:
理解错目录
把 staging 当 production
忽略用户限制
误判文件价值
把删除当清理
更现实一点。
用户说:
“帮我解决线上表数据异常。”
Agent 查询以后觉得:
最简单的修复方式是直接 UPDATE。于是提出:
UPDATE production_orders
SET status = 'ok'
WHERE ...
如果 SQL Tool 无条件执行:
生产数据已经被修改。这不是模型“回答错了”。
这是:
系统架构没有安全边界。
再比如 Coding Agent:
git status
git diff
git add .
git commit
git push
前三步可能只是本地操作。
git push 已经产生外部副作用。
如果 Agent 可以自主:
push 到 main那么它实际获得了部署级权限。
所以 Tool 系统一定要回答几个问题:
这个 Agent 有权限调用这个 Tool 吗?

这个 Tool 的这些参数安全吗?

这个动作有没有副作用?

是不是高风险动作?

需要人工确认吗?

是不是生产环境?

是不是越过 workspace?

是不是命中了 denylist?
这些问题不能继续交给模型自己回答。
因为:
模型不能既当申请人,又当审批人。
所以 Middleware 的价值就是:
把 Agent 的动作建议,与真正的执行权分开。
知识地图
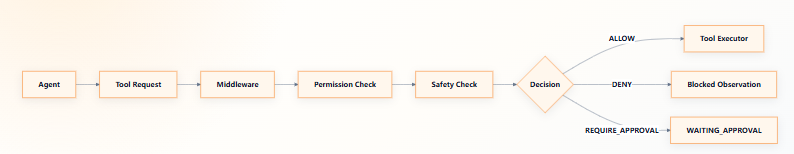
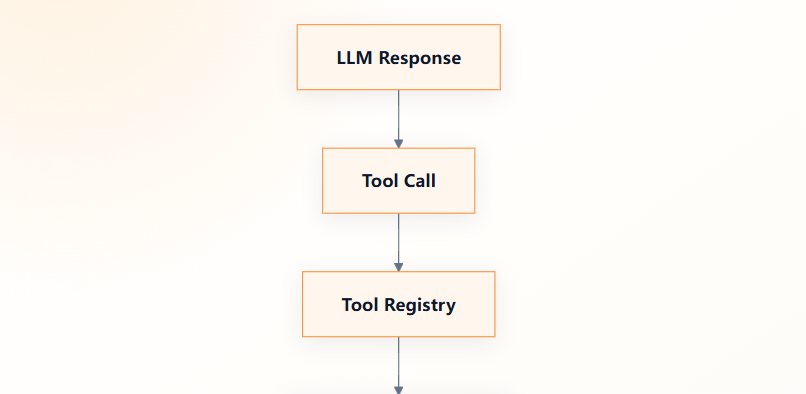
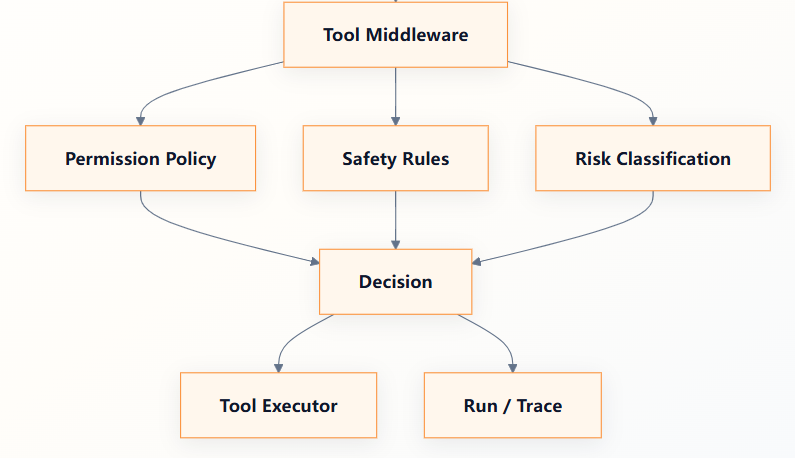
Middleware 在 Harness 中的位置:
















请登录后查看评论内容