

读取时机不只是“早一点”那么简单,更重要的是选对查找范围。图中将两条路径并排展示:一种是先认清项目、再有范围地定位规则;另一种是不加区分地扫描大量目录、把无关内容一股脑送进上下文。
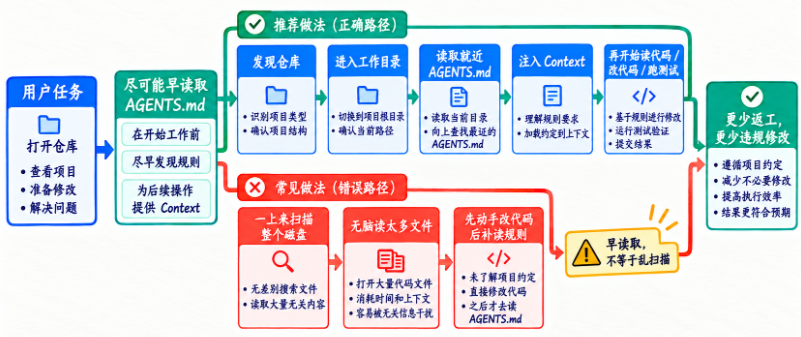
所以,“尽可能早”指的是在改代码前取得相关规则,而不是越早扫描越多越好。进入具体子目录执行任务时,还得留意那个目录是否有更贴近目标文件的规则。
Coding Agent 最理想的流程之一:
进入项目
↓
确认 Workspace
↓
读取 AGENTS.md
↓
读取项目结构
↓
开始任务
为什么要这么早?
因为 AGENTS.md 里的规则会影响后面所有动作。
例如:
不能读某些目录
不能改某些目录
测试命令是什么
依赖能不能动
如果先改代码,再读规则:
已经晚了。第一种情况:项目根目录有 AGENTS.md
最简单。
例如:
project/
├── AGENTS.md
├── app/
├── tests/
└── pyproject.toml
Agent 进入:
project/先读:
project/AGENTS.md第二种情况:没有 AGENTS.md
那就:
继续使用 System Prompt + Skills + 通用规则不要因为没有文件就报错终止。
AGENTS.md 应该是:
可选但高优先级的项目规则来源。第三种情况:子目录也有 AGENTS.md
例如:
project/
├── AGENTS.md
├── backend/
│   ├── AGENTS.md
│   └── app.py
└── frontend/
    ├── AGENTS.md
    └── src/
这时可以设计:
根规则
+
子目录局部规则
例如根目录:
不允许新增依赖backend:
Python 3.9
pytest
frontend:
Node 20
pnpm
Agent 修改:
backend/app.py时,应加载:
root AGENTS.md
+
backend/AGENTS.md
规则作用域
可以理解:
越靠近目标文件的 AGENTS.md
→ 作用域越具体
但不能简单认为:
子目录规则可以覆盖所有上级规则。例如根规则:
禁止读取 secrets/子目录不能随便写:
允许读取 secrets/所以规则还需要:
优先级模型。推荐优先级思路
可以这样:
System 与安全硬规则
高于 当前任务的明确用户要求
高于 当前目标适用的 AGENTS.md
高于 Skills
高于 通用默认行为
AGENTS.md 内部再按两个维度判断:普通局部配置沿 root → child 逐步具体化,例如 backend 可以指定自己的测试命令;继承到的安全禁止项默认只能收紧,不能由子目录自行放松。这样就不会把“越靠近目标越具体”误解成“子目录拥有无限覆盖权”。
但“用户要求”能不能覆盖项目规则,要看规则类型。
比如:
用户说“你可以修改 tests/”如果项目 AGENTS.md 明确:
不允许修改 tests/最好不要默默覆盖。
更稳的做法,明确提示存在规则冲突,请用户确认是否覆盖。
这就是生产系统该有的边界意识。
© 版权声明
文章版权归作者所有,未经允许请勿转载。
THE END
















请登录后查看评论内容