

到了 Monorepo,单看根目录的规则就不够了。图里同时放了根目录、后端和前端的 AGENTS.md:通用约定可以延续到子项目,但针对具体目录的要求,必须结合目标文件的路径来判断。
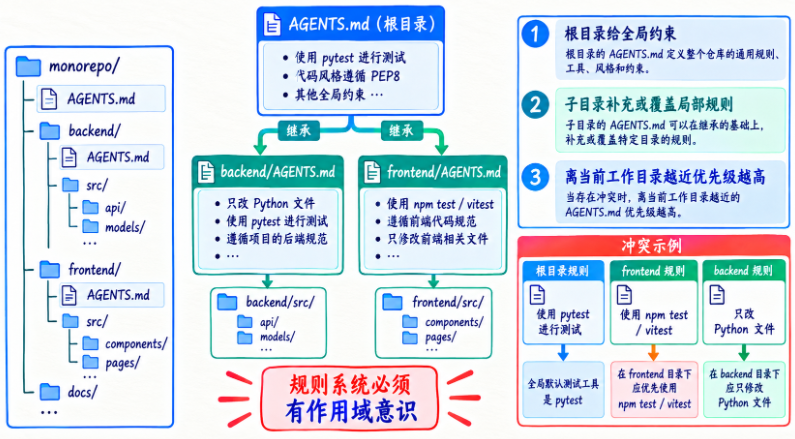
例如修改 backend/ 下的文件,不能机械地沿用 frontend/ 的测试命令。图中展示的是本课程的规则组织思路,实际优先级、冲突处理与多文件任务的规则合并,还要以你实现的 Loader 和执行策略为准。
真实大型项目可能是 Monorepo。
例如:
repo/
├── AGENTS.md
├── backend/
│   ├── AGENTS.md
│   └── service/
│       └── app.py
├── frontend/
│   ├── AGENTS.md
│   └── src/
└── scripts/
如果 Agent 正在修改:
backend/service/app.py就可以沿目录向上查:
backend/service/
backend/
repo/
收集:
backend/AGENTS.md
repo/AGENTS.md
一个教学版多层 Loader
这个实现会返回:
repo/AGENTS.md
repo/backend/AGENTS.md
这段代码先帮助我们看清“从目标目录一路向上找”的顺序。放到真实执行路径前,还要补四个边界:目标必须留在 workspace 内;AGENTS.md 必须是普通文件,不能通过符号链接跳到仓库外;单文件和合计内容都要有大小限制;读取后要保存来源路径与内容摘要。配套项目里的 AgentsMdLoader 已经补上这些检查。
目标文件还可能尚未创建。例如 Agent 准备写入 backend/new_module/service.py,这时 Loader 不应该因为文件不存在就丢掉作用域,而应从最近存在的父目录开始向上收集规则。这里很容易踩坑:把“不存在”直接等同于“不受约束”,新文件就会成为绕过局部规则的入口。
规则怎么合并?
简单第一版可以:
按 root → child 顺序拼接然后告诉模型:
越具体目录规则只在该目录内适用。但如果存在冲突:
root:
不允许新增依赖

backend:
可以新增依赖
就不能靠模型自己猜。
可以做:
规则冲突检测至少对结构化规则检查。
一个任务改多个目录,规则要分别计算
假设一次任务同时修改:
backend/api.py
frontend/src/api.ts
我们应先分别得到两组规则:
backend/api.py
→ root + backend

frontend/src/api.ts
→ root + frontend
共同的根规则可以贯穿整个 Run,局部规则只约束对应文件。若两边的工具链和完成条件明显不同,拆成两个 Task 往往更清楚;如果必须在一个 Run 内完成,也要在每次文件动作前按目标路径选择 Policy,不能把 backend 的 pytest 和 frontend 的 pnpm 同时当成每个动作的规则。
对重命名和移动操作要同时看源路径与目标路径。只检查目标会漏掉源目录限制,只检查源又可能把文件送进一个不允许写入的目录。跨作用域动作应取两侧硬约束的安全并集,并在冲突时停止执行。
为什么建议逐步结构化?
纯 Markdown 很灵活。
但如果某些规则非常关键,可以额外提取成结构字段。
例如:
{
    "python_version": "3.9",
    "allow_modify_tests": False,
    "allow_new_dependencies": False,
    "test_command": "pytest -q"
}
这样:
Middleware甚至可以直接用。
例如:
write_file("tests/test_x.py")命中:
allow_modify_tests = false直接阻止。
这就把:
自然语言规则升级成:
可执行 Policy。不过,关键词或正则解析只能作为教学版起点。自然语言里一句“不允许在没有批准时新增依赖”,既包含禁止,也包含审批例外;简单搜索“不允许”很容易丢掉条件。真正影响权限的字段,最好采用明确 Schema、受控配置或人工审核后的结构化 Policy。Markdown 正文继续帮助模型理解背景,Policy Engine 只执行已经可靠解析的关键约束。
AGENTS.md 不应该只存在于 Prompt
这点特别重要。
如果规则是:
不允许修改 tests/仅仅注入 Prompt,仍然属于软约束。
更稳的是:
AGENTS.md
↓
解析成 ProjectPolicy
↓
Middleware
↓
真正阻止 write_file("tests/...")
这样才是真正工程化。
















请登录后查看评论内容